

用例示例
由部门管理员分级管理
Acme Corp 有 10 个部门。各部门负责人管理本部门下属组织的限额,中央 IT 部门负责设定每个部门的总额。本示例展示其中两个部门。 企业管理员 Alice 在 Account 预算下为每个部门分别创建一个预算,并将其共享给对应的部门管理员。各部门管理员再为本部门下属的每个组织创建预算。
Account 预算下的部门预算
- Engineering 部门管理员 Bob 可以为 Engineering 下的任意预算设置限额和临时限额。例如,在业务繁忙的一周,他可以为 Payments 设置 6,000 ACU 的临时限额。
- Bob 无法提高 Engineering 的 30,000 ACU 限额,只有 Alice 有权调整。
- Engineering 下所有组织的用量都会计入这 30,000 ACU 限额,即使各组织预算之和超出该值也不例外。
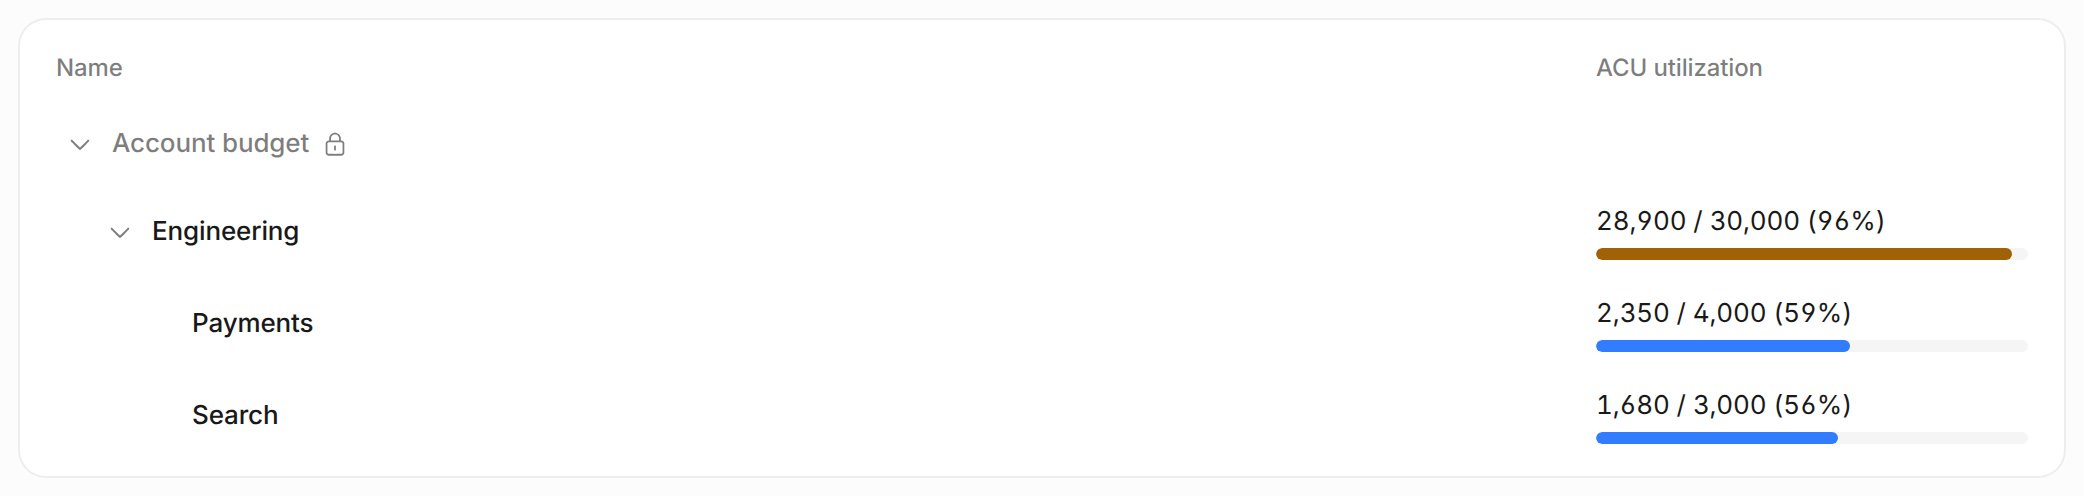
部门管理员视角下的 Budgets 页面,Account 预算处于锁定状态
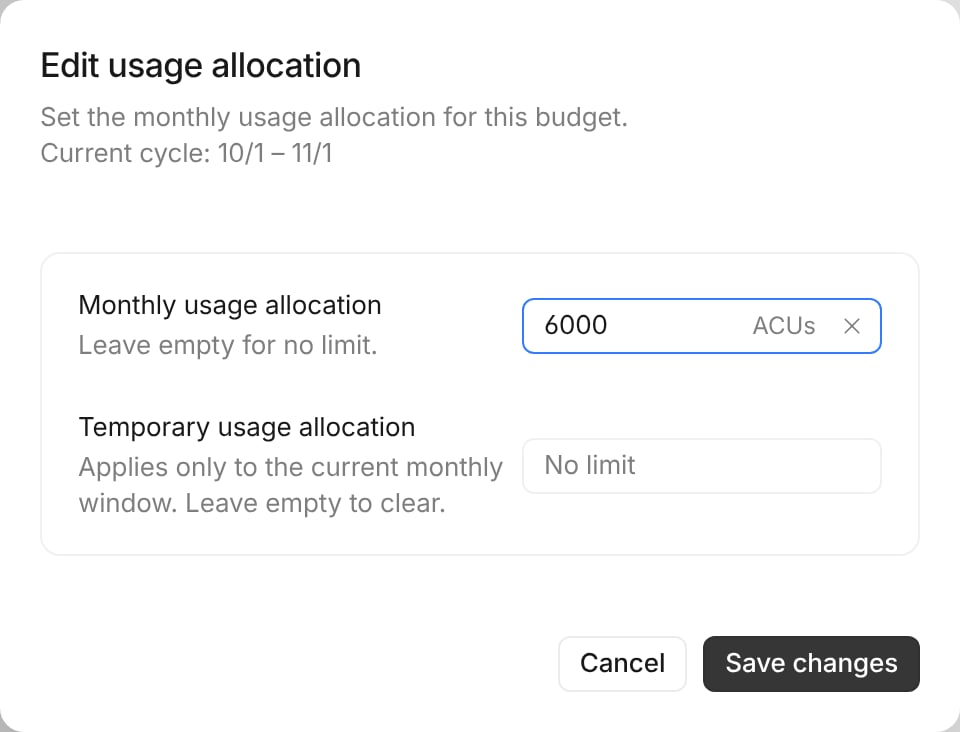
部门管理员提高子预算限额
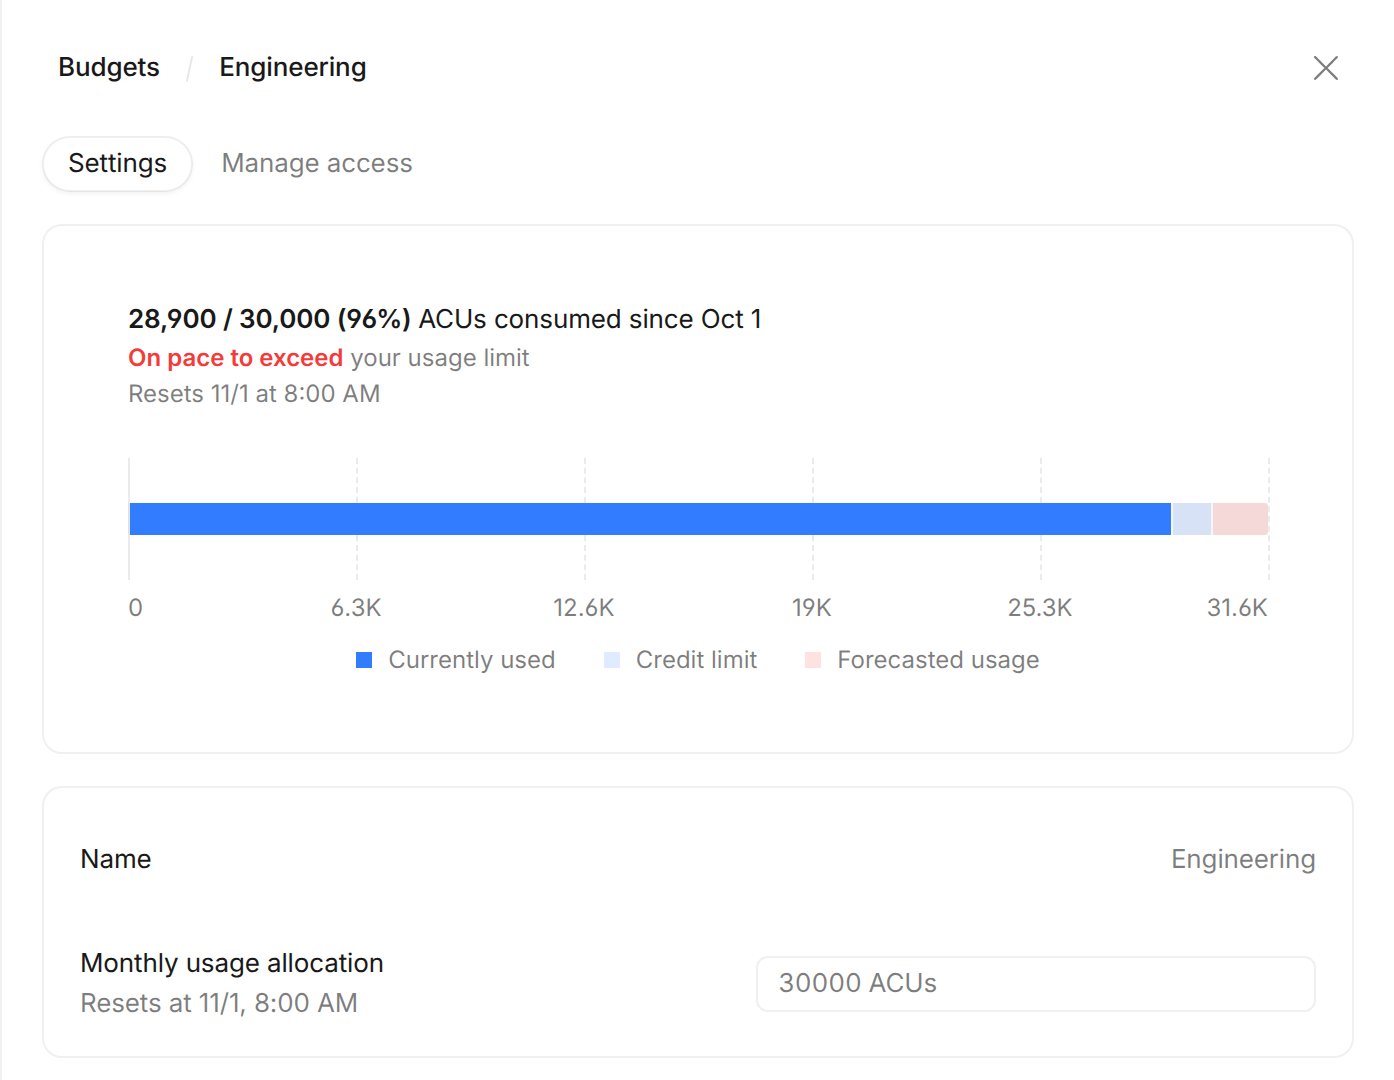
部门管理员无法更改部门预算限额
为项目单独划拨额度并提高用户限额
每位开发者每月有 200 ACU。针对迁移项目,Acme Corp 额外划拨 5,000 ACU,并允许项目成员使用更多额度。 将 Developer tools 组织保留在 Developer tools 预算中,并为该预算设置 200 ACU 的默认层级。创建一个限额为 5,000 ACU 的 Migration initiative 预算,将该项目的组织放入其中,并为其设置 1,000 ACU 的默认层级。这两个预算都位于 Account 预算之下。
Developer tools 和 Migration initiative 预算及其层级
- 项目开发者 Carol 在 Migration 组织中最多可使用 1,000 ACU,在 Developer tools 组织中最多可使用 200 ACU。
- 整个项目每月的用量始终不会超过 5,000 ACU。
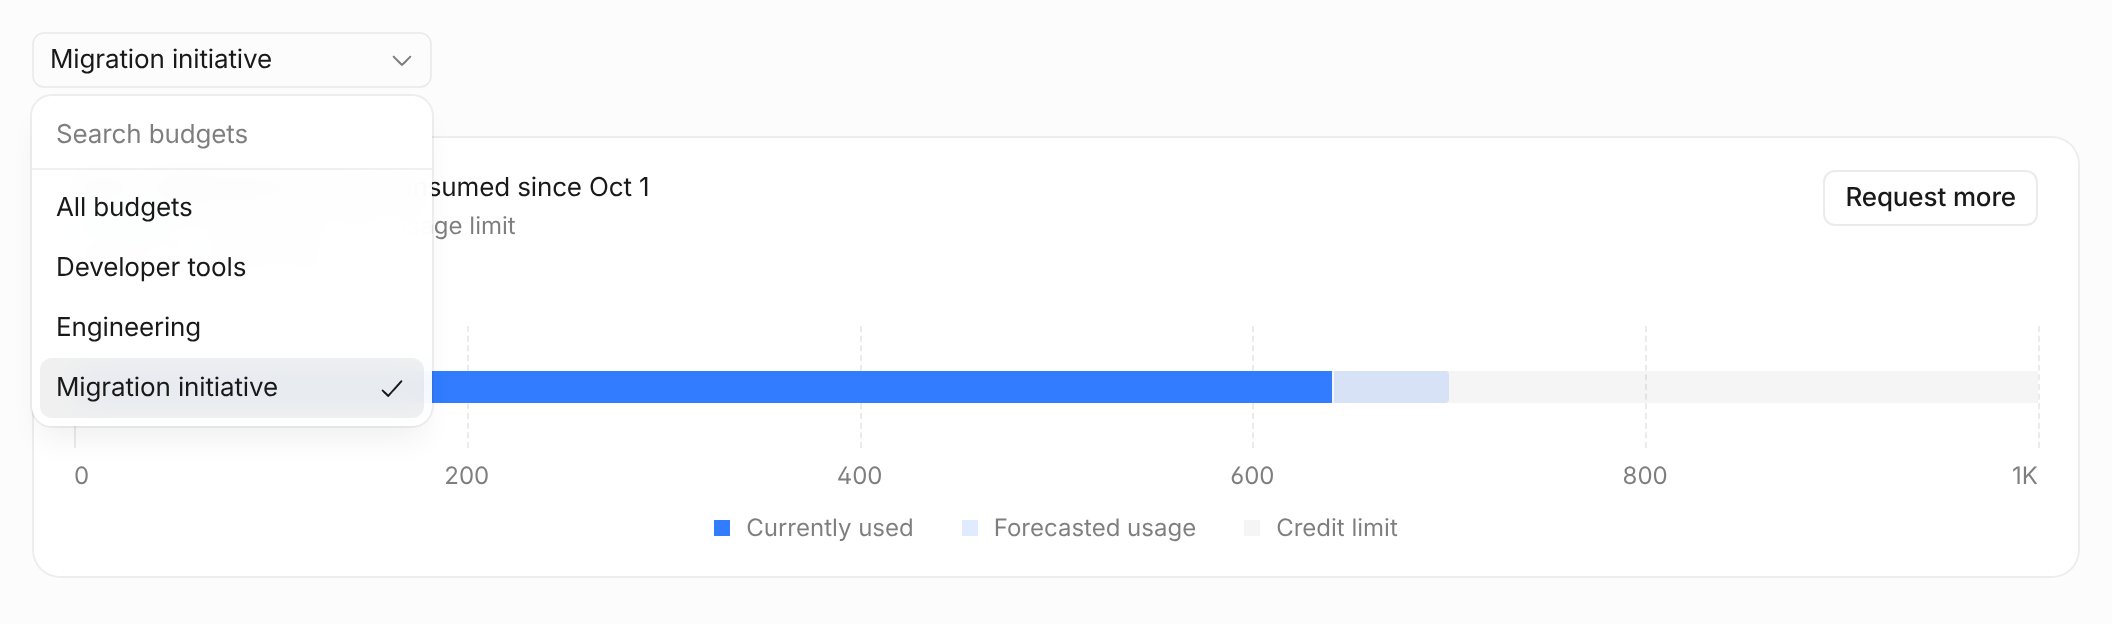
包含多个预算的“我的分析”预算选择器
预算的工作原理
预算树
每个企业账户有一棵预算树。树的根节点是 Account 预算 (账户预算) ,子预算位于其下。一棵树最多可有三个层级。 一个预算可以包含一个或多个组织。每个组织只能属于一个预算。新组织默认归入 Account 预算。 例如,Acme Corp 为其 Account 预算 设置了 100,000 ACU 的限额,Engineering 又将自己的资源池拆分为三个子预算。
包含预算和用户限额层级的预算树
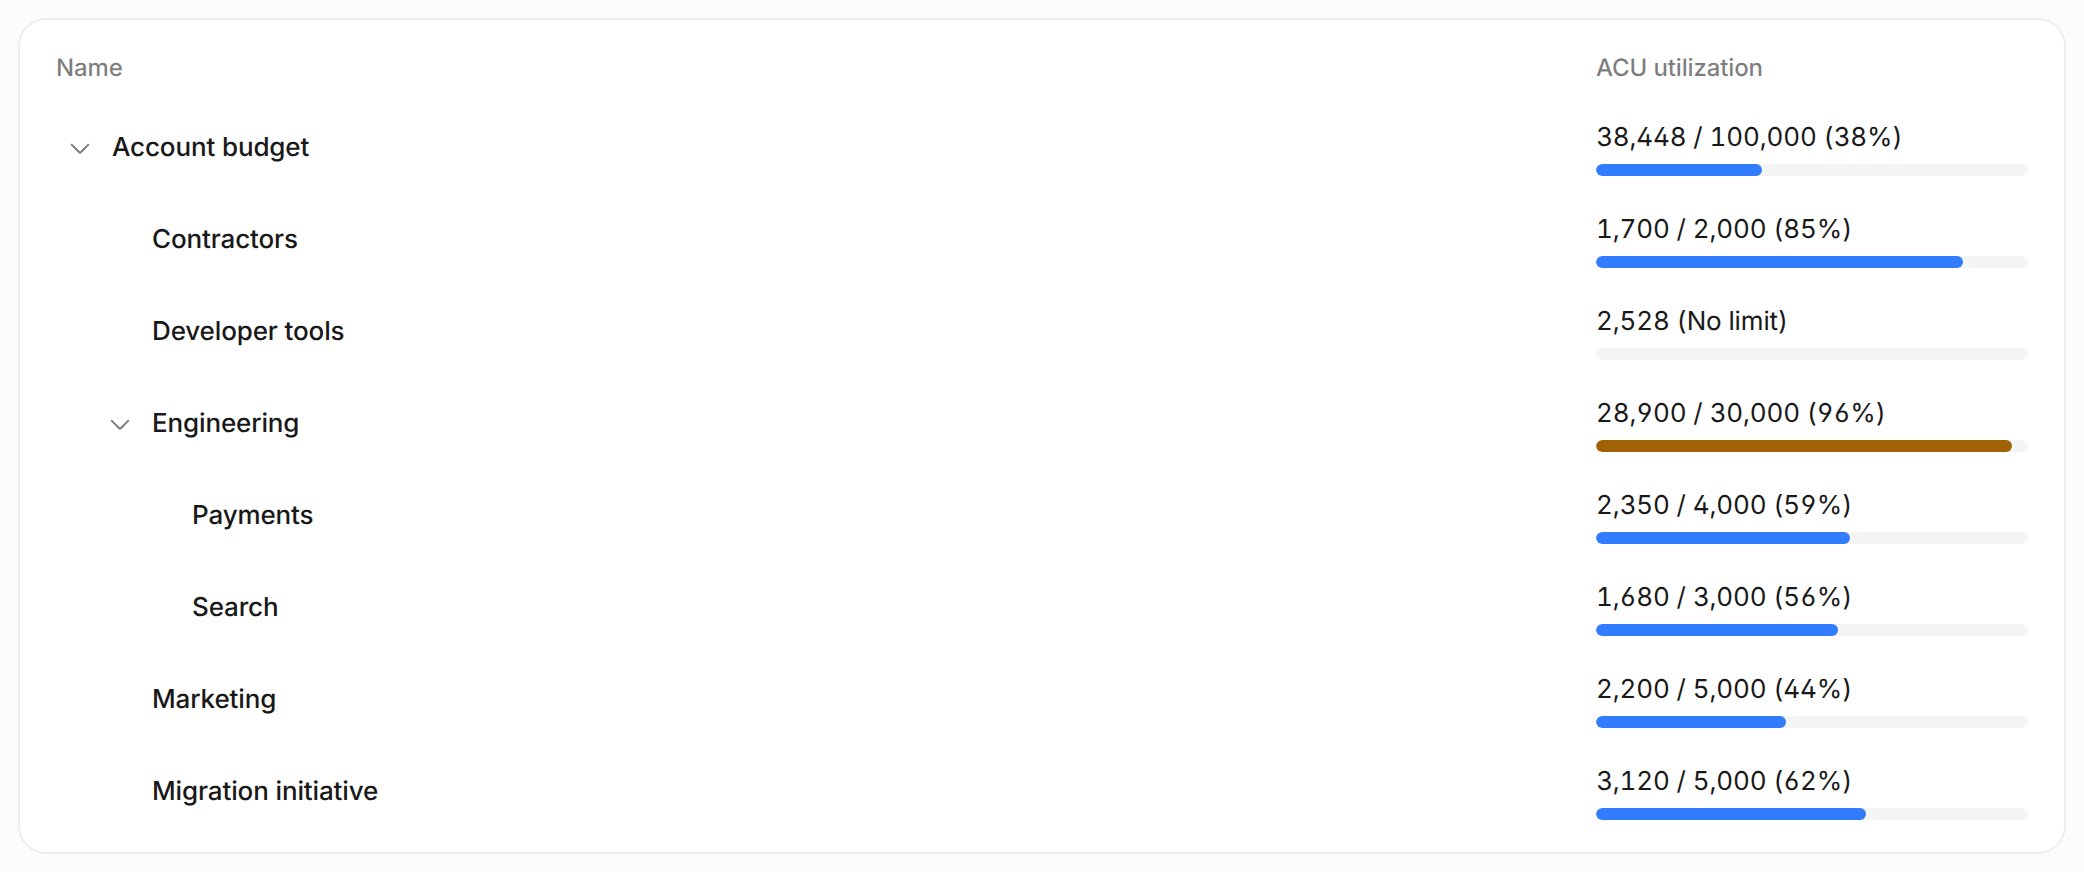
显示各预算使用率的预算树(模拟数据)
预算限额
预算限额用于在一个月度周期内,为该预算下的组织及其子预算中的组织设定 ACU 总用量上限。限额为null 表示不设上限。
- 用量会计入每一级上级预算。 子预算中的用量同时计入其父预算和 Account 预算。
- 上级预算耗尽时会阻止其所有子预算。 路径上任一预算用尽后,该分支将无法继续产生用量。
- 子预算限额之和可以超过父预算限额。 但它们的总用量仍受父预算限额约束。
- 未设置限额的预算仍受其上级预算的限制。
预算耗尽后会怎样
预算耗尽后,其下属组织将暂停使用;任一父级预算耗尽时,同样会暂停使用。使用将在下一个月度周期恢复,或在管理员提高额度、设置临时限额后恢复。- Devin 会话: 无法启动新会话,正在运行的会话将进入休眠。用户会看到“请提高您组织的用量上限。”
- Devin CLI 和 Desktop 本地智能体: 请求将被阻止。用户会看到“您的组织已达到每月用量上限。请联系账户管理员提高上限,或等待下月上限重置。”
- Devin Review: 无法发起新的审查。
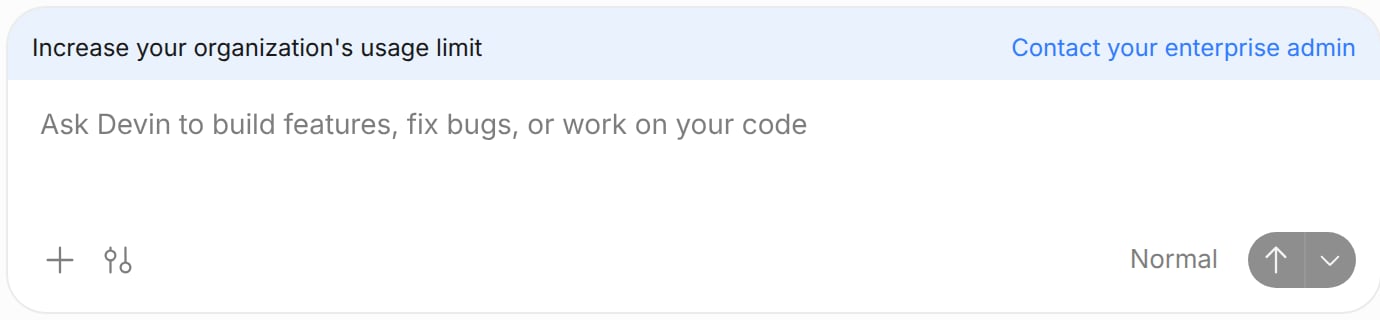
预算用尽时的消息编辑器横幅
月度周期
预算限额、用户限额和临时限额会在每个月度周期开始时重置。每个周期从您的计费阶段起始日开始,不一定与自然月一致。 例如,如果计费阶段从 15 日开始,则周期依次为 10 月 15 日至 11 月 14 日、11 月 15 日至 12 月 14 日,以此类推。 临时限额会在当前周期的剩余时间内替代预算限额,永久限额将在下一个周期恢复生效。临时用户覆盖会在当前周期结束时失效。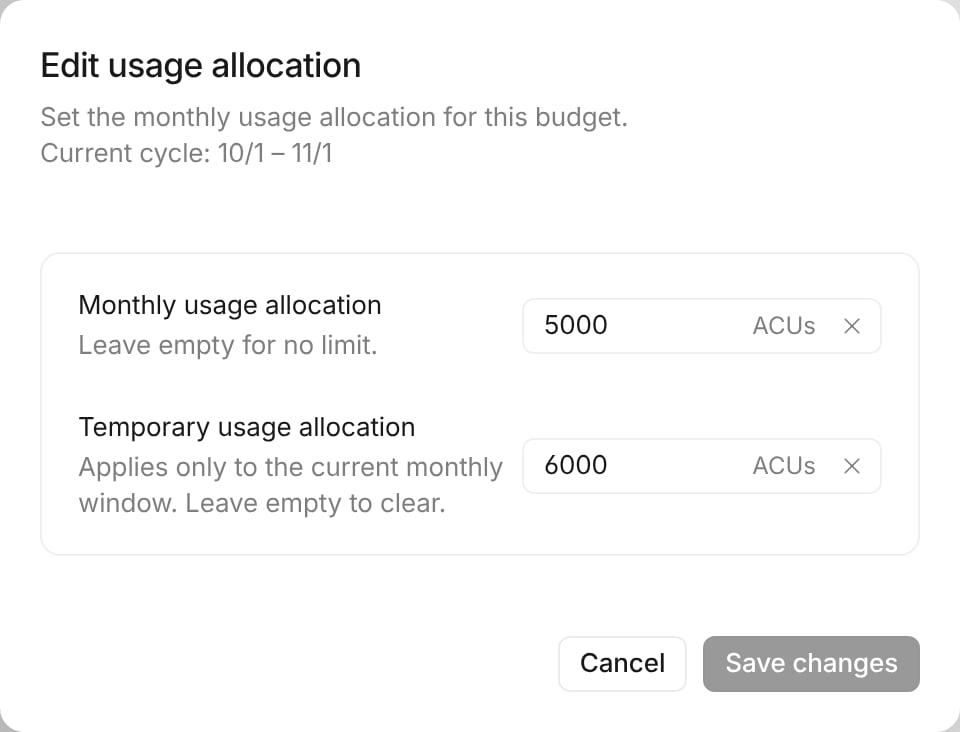
临时限额将 Marketing 的额度提高到 6,000 ACU,仅在本周期内有效
预算中的用户限额
用户限额用于限制单个用户在一个月度周期内的用量。每个已关联组织的预算都有各自的用户限额,且仅在该预算内生效。- 层级。 每个预算都有各自的层级和一个默认层级。层级决定其成员每月的 ACU 限额。
- IdP 组映射。 将身份提供商中的组映射到某个层级,该组的成员即归入该层级。
- 覆盖。 为单个用户设置永久或临时限额。
- 申请策略。 每个层级可设置提高限额请求的处理方式。
unconditional和conditional会自动批准不超过该层级max_limit的申请;manual则将申请转交管理员审查。 - 作用域。 用户限额仅统计该用户在该预算所属各组织中的用量。
- 复制与清除。 可从其他预算或账户复制层级,也可一并复制 IdP 组映射、分配和覆盖。如需从头配置,可清除预算中的所有层级。
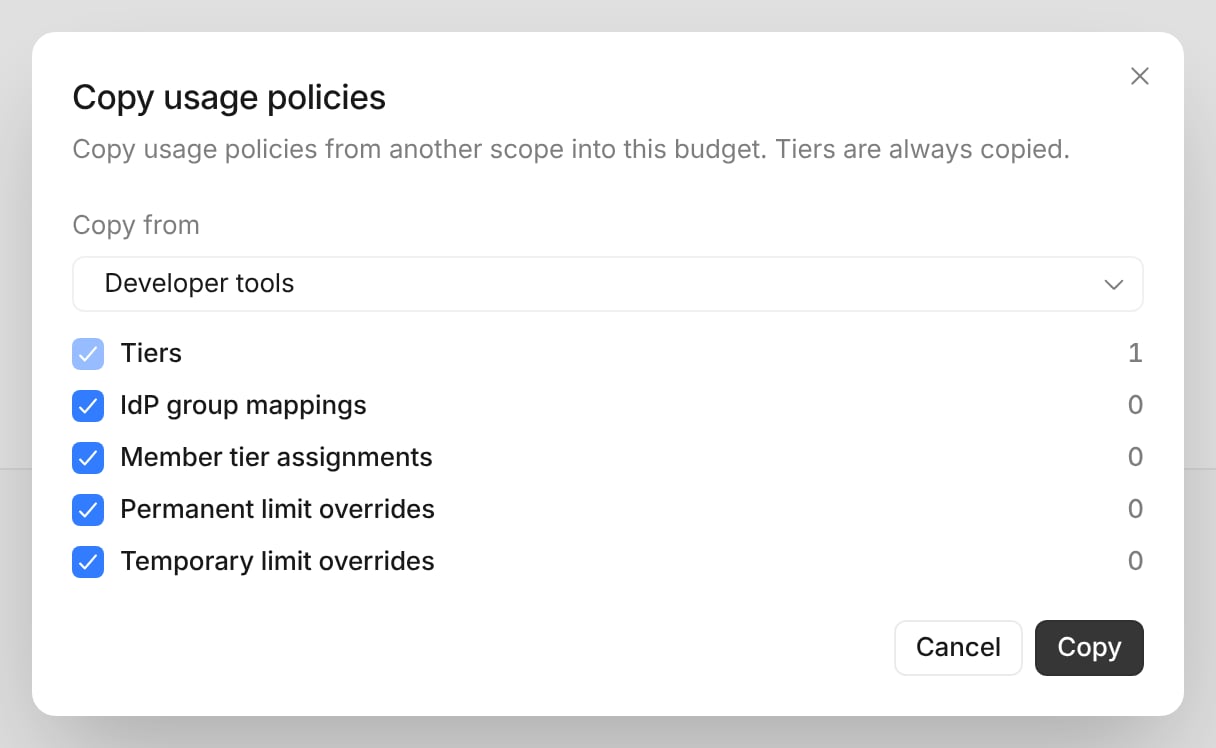
以 Developer tools 作为来源的“复制用量策略”对话框
谁可以管理预算
企业管理员在企业设置的预算中管理预算,可管理整个预算树,包括 Account 预算。- 委派。 企业管理员可以在 Manage access 选项卡中将预算共享给某个人或组。被委派的管理员可以在该预算下创建子预算,并为这些子预算设置限额和临时限额。委派功能需单独启用,请联系您的账户团队。
- 被委派的管理员无法提高所共享预算本身的限额。 只有管理父预算的管理员才能更改该限额。
- 成员可以在我的分析中查看自己的用量和限额。
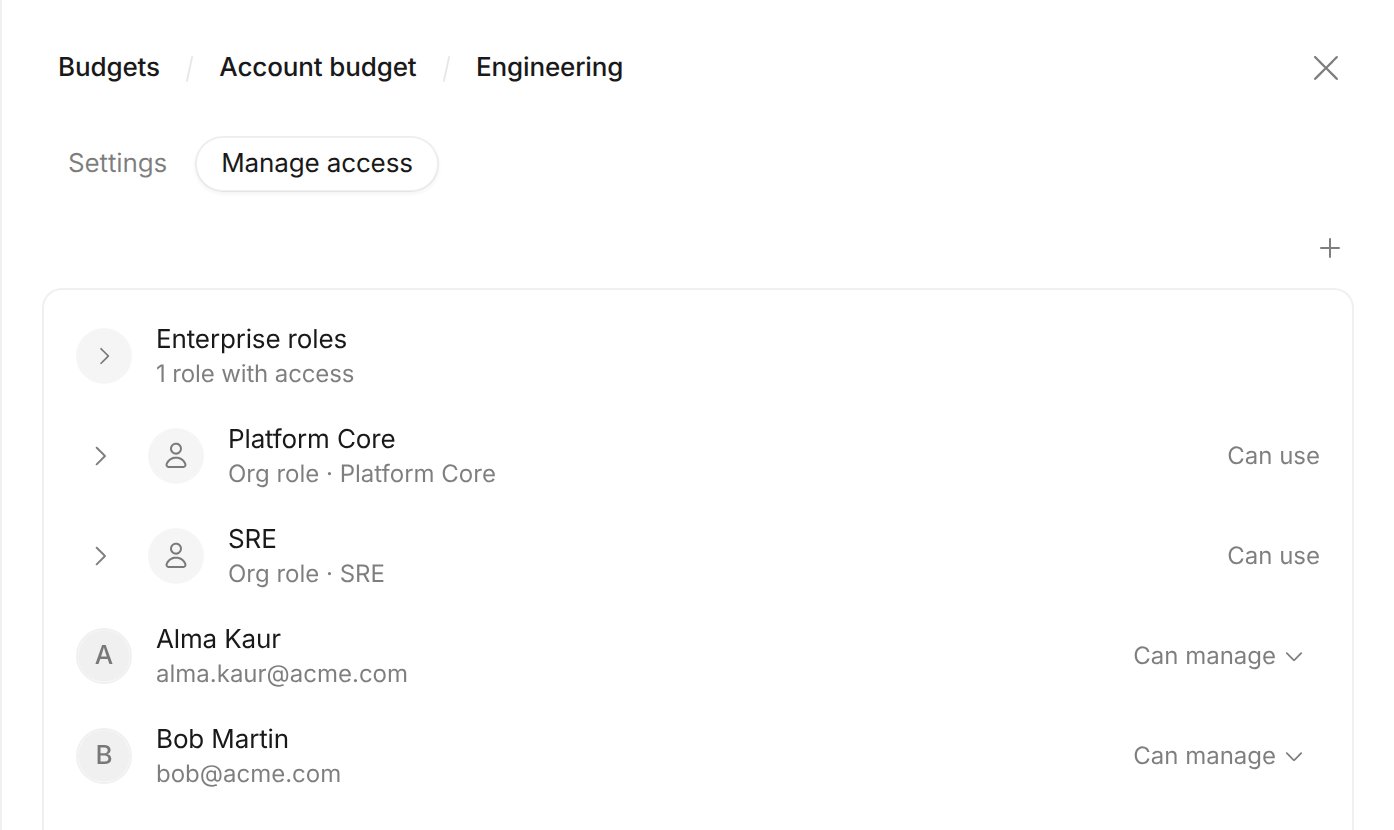
Engineering 预算的 Manage access 选项卡,Bob 为管理者
常见问题
组织管理员能否设置组织的 ACU 限额?
组织管理员能否设置组织的 ACU 限额?
不能。组织的 ACU 限额由企业管理员设置。如需让团队自行管理其限额,可将一个预算共享给该团队的管理员。
为什么组织限额端点返回 409?
为什么组织限额端点返回 409?
为您的企业强制执行预算限额后,如果某个组织与其他组织共享预算,或直接位于 Account 预算之下,组织限额端点将返回 HTTP
409,错误信息为“This organization has no limit of its own. Set the limit on its budget.”。例如,如果 Globex、Initech 和 Umbrella 共享同一个预算,则为 Globex 写入限额时将返回 409。限额何时重置?
限额何时重置?
在每个月度周期开始时重置。月度周期从您计费阶段的起始日开始计算。
一个组织能否同时属于两个预算?
一个组织能否同时属于两个预算?
不能。每个组织只能属于一个预算,而一个预算可以包含多个组织。
使用 V3 API 管理预算
所有请求均使用企业服务用户令牌进行身份验证。调用方需要拥有 ManageAcuLimits 账户权限,或拥有该预算的委派访问权限。请使用https://api.devin.ai 作为基础 URL。有关身份验证和服务用户的指导,请参阅 V3 API 概述。
预算作用域的集合端点需在路径中指定预算:/v3beta1/enterprise/usage-policies/budgets/{budget_id}/...。针对单个层级或请求的端点 (/tiers/{tier_id}、/requests/{request_id}) 会根据该层级或请求确定所属预算,因此与 account-wide 端点使用相同的路径。
PATCH 语义
对于PATCH 端点:
- 省略的字段保持不变。
- 设为
null的字段将被清除。 - 设为具体值的字段将被创建或更新。
预算端点
列出预算
budget_id:在预算作用域路径中使用的标识符。parent_budget_id:父预算;账户的根级预算此值为null。org_ids:已关联到此预算的组织,其用量计入该预算。未关联任何组织时为空。status:active或archived。cycle_acu_limit:该预算在每个月度计费周期内,对计入其自身及所有下级预算的 ACU 消耗量设定的上限;null表示不设上限。temporary_cycle_acu_limit:在当前月度计费周期结束前覆盖cycle_acu_limit的临时上限;无生效中的临时上限时为null。
更新预算
null 则清除对应的限额。至少需要提供一个字段。
parent_budget_id:将该预算连同其子预算移至另一个活跃预算之下。根级预算不可移动,且预算最多只能嵌套三级。cycle_acu_limit、temporary_cycle_acu_limit:该预算的限额,含义与列表响应中的相同。
temporary_cycle_acu_limit 会在当前周期窗口内重新开始计算该限额。对于仅关联了一个组织的预算,cycle_acu_limit 也会同时作为该组织的 ACU 限额。
层级端点
列出层级
priority 最高的排在最前,同一优先级下最新创建的层级排在最前。每个层级的结构如下:
is_default:该层级是否为预算的默认层级。cycle_acu_limit:每个成员每个周期的默认 ACU 限额;null表示无上限。policy:该层级下提升限额请求的处理方式——unconditional和conditional会在max_limit范围内批准,manual则需要管理员审查。max_limit:提升限额请求可获批准的最高限额;null表示批准时不设上限。当cycle_acu_limit为null时,该值始终为null。priority:用于对用户所属的多个 IdP 组映射的层级进行排序——值最高者生效,值相同时以最新创建的层级为准。对用户的显式分配优先于该排序,且默认层级不参与排序。member_count:当前处于该层级的用户数。对于默认层级,该值统计所有未归属其他层级的预算成员。
创建层级
201,并附带新创建的层级。
获取层级
更新一个层级
删除层级
204。默认层级无法删除 (需先将其他层级设为默认层级) 。若层级中仍有用户,须先将其移至其他层级,并先移除所有指向该层级的 IdP 组映射。
层级用户端点
列出某个层级的用户
cycle_acu_limit_override:该用户的永久覆盖设置 (如有) 。temporary_cycle_acu_limit:该用户的临时覆盖,仅在其于当前月度计费周期内生效时返回。effective_cycle_acu_limit:当前对该用户强制执行的限额;null表示无上限。limit_source:有效限额的来源,可为override(永久) 、temporary_override或tier。membership:该用户归属此层级的原因,可为explicit(直接分配) 、idp_group(通过其最终生效的 IdP 组映射) 或default(回退到默认层级) 。
将用户分配到层级
204。将用户从其他层级移入时,会清除该用户的所有用户级覆盖设置,使其默认继承目标层级的限额。
从层级中移除用户
204。
用户端点
获取用户的限额
tier_id/tier_name:用户限额所依据的层级 (解析自显式分配、IdP 组映射或默认层级) ;若预算未设置层级,则为null。tier_cycle_acu_limit:该层级在应用任何覆盖设置之前的自身限额;null表示无上限。pending_request_id/pending_request_cycle_acu_limit:用户待处理的提升限额请求及其所申请的限额 (如有) 。
设置或清除用户的覆盖设置
kind:permanent 永不过期;temporary 在当前月度计费周期结束时过期。
请求体 — 清除所有覆盖
204。
IdP 组端点
将 IdP 组映射到层级后,组成员将自动继承该层级。映射根据组成员关系实时解析,绝不会更改用户的显式层级分配——显式分配始终优先。如果用户属于多个已映射的组,则解析为 highest-ranked 的已映射层级 (即层级priority 最高者;若优先级相同,则以最新创建的层级为准) 。
列出 IdP 组映射
?tier_id= 进行过滤,可仅列出映射到某一层级的组:
获取 IdP 组的映射
404。
将 IdP 组映射到使用层级
取消映射 IdP 组
204。该已映射层级将不再适用于该组的成员;既没有显式分配、也没有其他已映射层级的用户将回退到默认层级。
提升限额请求端点
用户可以申请提高每个周期的限额,具体处理方式取决于请求者所在层级的policy:unconditional 和 conditional 会在该层级的 max_limit 范围内自动批准,而 manual 则会将请求挂起,等待管理员通过以下端点进行审查。
列出提升限额请求
?status= (pending、approved、denied、expired) 和 ?user_id= 进行过滤:
tier_id/tier_name:请求者在该预算中所属的层级;若预算未设置层级,则为null。current_cycle_acu_limit:当前对请求者强制执行的限额;null表示无上限。status:expired表示该请求在所属账单周期结束时仍处于待处理状态。reviewer:审查该请求的管理员;请求待处理期间为null。
获取提升限额请求
批准提升限额请求
409。
拒绝提升限额请求
409。