

.env 文件 (不超过 2 MB) ,或粘贴内容,每行一个 KEY=value。Cookies 和 TOTP 验证码只能逐个添加。
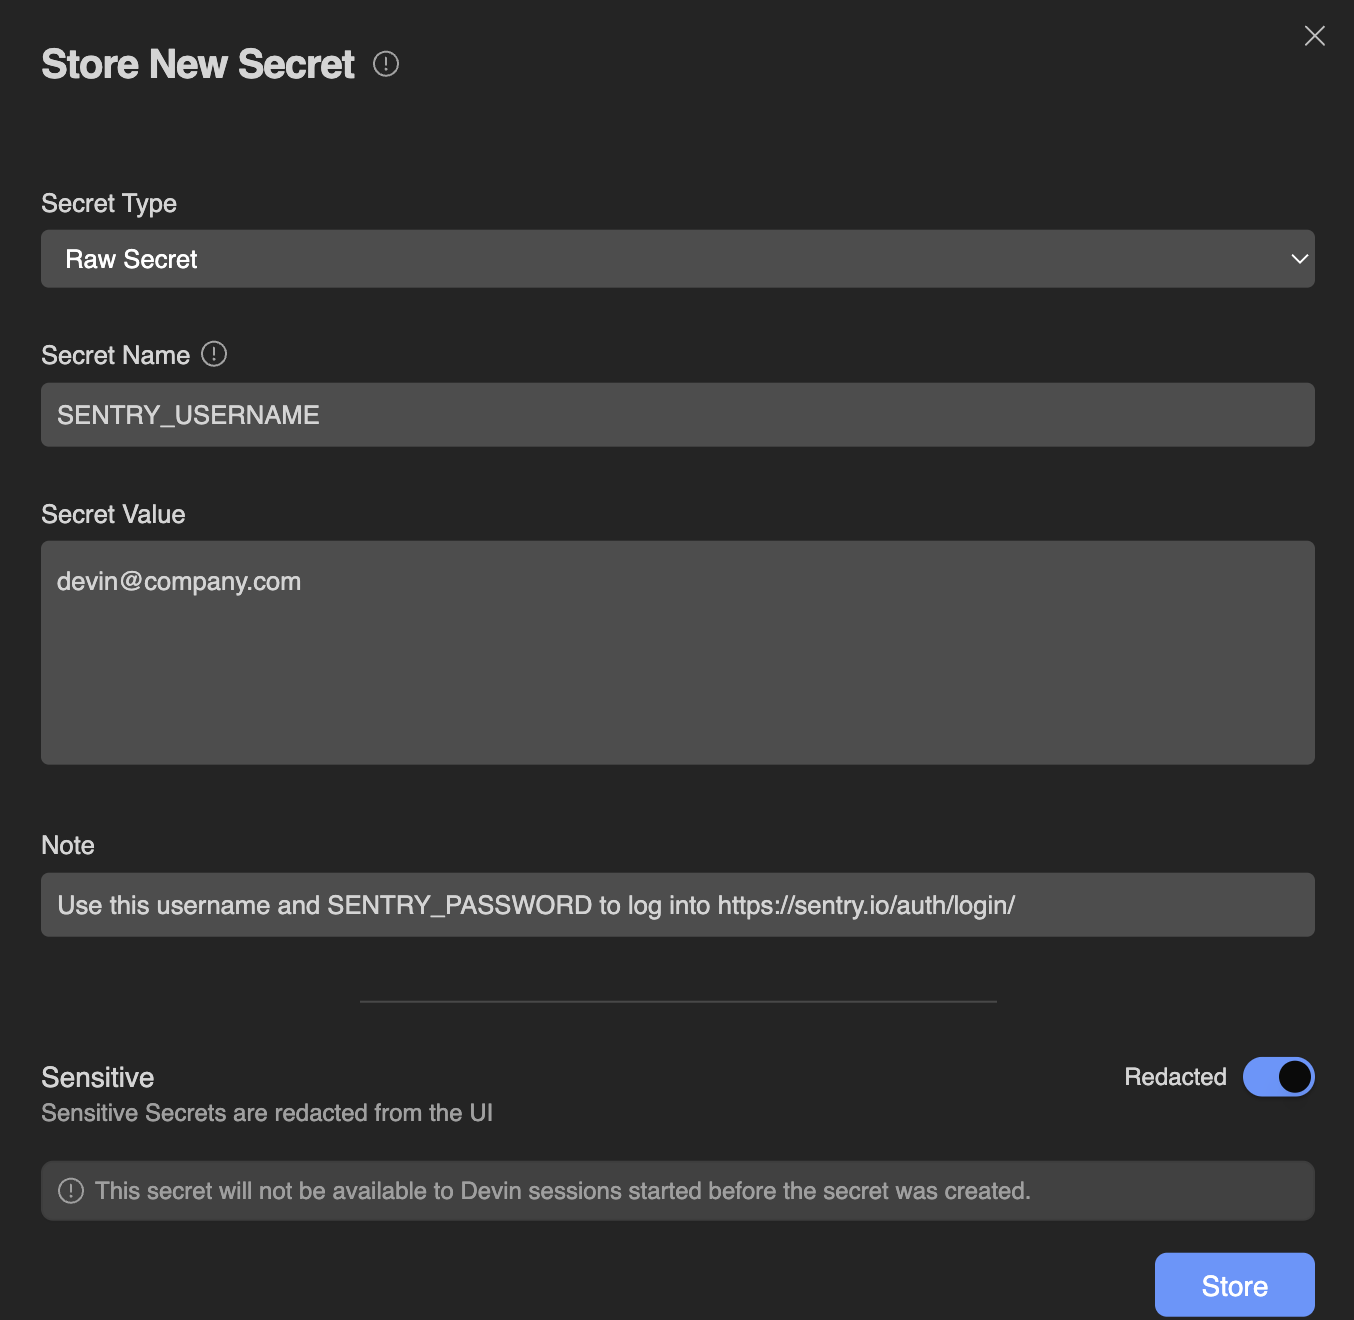
- 此 API 密钥只能用于我们的生产环境,不能在 staging 或 dev 环境中使用。
- 用于我们在 us-west-2 的 AWS RDS 数据库
- 这些凭据计划在 2025 年第三季度后弃用
- 每 30 天自动过期一次——如果开始失效,请联系 SecOps 团队进行轮换
- 此 API 密钥绑定到 devin@company.com 用户账户
持久化全局 secrets
在 Settings → Resources → secrets 中添加的 secrets 会持久保留到后续会话中,并适用于整个组织。请注意,你在此处共享的任何 secrets,都可以在你所在组织中所有未来的 Devin 会话里被 Devin 使用。所有 secrets 在静态存储时均为加密状态。 你的组织中的所有成员都可以在自己的会话中使用全局 secrets。默认情况下,他们还可以创建、编辑和删除这些 secrets,因为默认的 Member 角色包含 Manage secrets 权限。请务必只添加作用域专门限定在你的组织内、且可供所有成员使用的 secrets。 在 Devin 企业版中,企业管理员可以从组织级 Member 角色中移除 Manage secrets 权限,改为通过自定义角色授予;请参阅自定义角色与 RBAC。个人 secrets
除了组织级的 secrets 之外,你还可以创建个人 secrets,其作用域仅限于你自己的会话。个人 secrets 不会与你的组织中的其他成员共享。这对于与你的个人账户关联的凭据,或用于测试那些不应向更大范围团队公开的 secrets 非常有用。 要创建个人 secrets,请在 secrets 页面 上添加新 secrets 时选择 Personal 作用域。个人 secrets 仅可在你创建的会话中访问,其他组织成员或管理员都无法看到。 当前提供以下几种 secrets 类型:键值(Raw Secret)
键值(Raw Secret)
此类型最适合大多数只有单个值的通用 secrets。在 Type 字段中选择 键值。每个 Secret Name (也称为 Secret Key) 都关联一个 Secret Value。可存储在此处的 secrets 示例包括:
- API 密钥
- SSH Keys
- 用户名或密码
- Tokens
一次性密码(TOTP)
一次性密码(TOTP)
基于时间的一次性密码用于双因素认证 (2FA) 。Devin 可以存储 TOTP secrets,其行为类似于 Google Authenticator 或 Authy 中的 secrets。关于如何添加 TOTP secrets 的详细步骤,请参见 添加新的 TOTP
多键 secrets(已弃用)
多键 secrets(已弃用)
Devin 过去曾支持可以在单个 secrets 下管理多个键的 secrets。但该功能现已不再提供。我们建议改为为每个字段分别创建一个 键值 secrets。例如,与其为 JIRA_LOGIN 创建一个 secrets,不如创建两个 secrets:JIRA_USERNAME 和 JIRA_PASSWORD。
Bot 专属 secrets
除了您的组织的 secrets 之外,Devin Bot 还可以拥有仅供该 Bot 及其会话使用的 secrets。请在该 Bot 设置的 secrets 页面中添加。详见 Devin Bot 连接与 secrets。仓库级 secrets
若要将 secrets 的作用域限定到特定代码仓库,请在该仓库的蓝图编辑器中添加:- 前往 Settings > Environment > Blueprints 并选择该代码仓库。该代码仓库必须已包含在你的环境中。
- 打开 secrets 选项卡。
- 点击 Create secret 添加单个 secret,或点击 Import secrets 一次性添加多个。
会话级 secrets
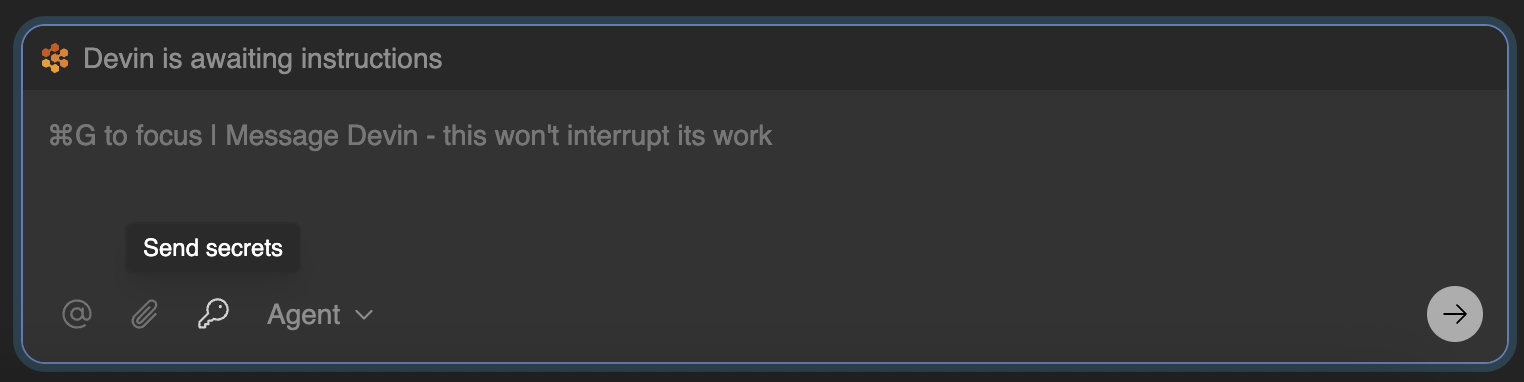
在 Devin 工作过程中,它可能会在当前对话中请求你提供凭据 (API 密钥、登录信息等) ,如下所示: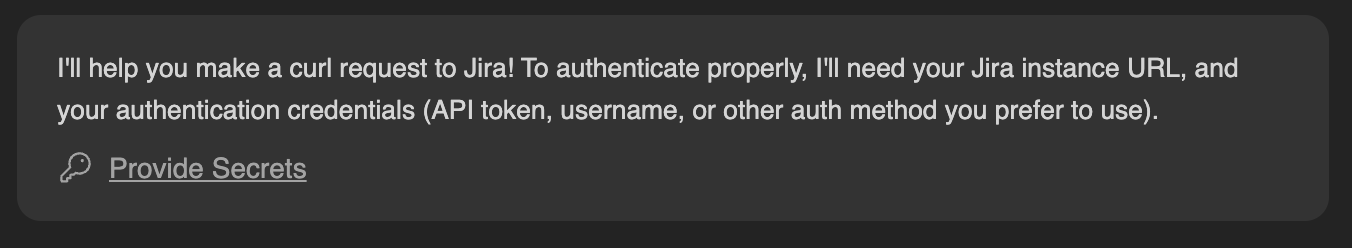
使用 secrets
Devin 会将每个 secret 提供给需要它的特定命令和工具。在 Browser 中,Devin 会直接输入该值。对于 shell 命令,Devin 会在需要时将 secrets 绑定为环境变量。此规则适用于组织级、仓库级以及会话级 secrets。 secrets 不会被导出到每个 shell 中,因此脚本不应假设$API_KEY 之类的变量已经设置好。如果某个脚本依赖某个 secret,请告诉 Devin 它读取的是哪个环境变量,Devin 会将其绑定到相关命令上。
对于组织 secrets 和个人 secrets,New secret 表单的 More controls 下有一个 Require approval before each use 开关,默认处于关闭状态。
Devin 会对文本进行一些转换,以确保你的 secrets 是合法的 ENV 变量:
- 它会移除无效字符,将所有非字母、数字或下划线的字符替换为下划线。例如,名为 Abc%123 的 secret 会变为 ENV 变量 Abc_123
- 如果你的 secret 名称以数字开头,Devin 会在名称开头添加一个下划线。例如,secret 123MYVAR 会变为 ENV 变量 _123MYVAR (已经以字母或下划线开头的名称不会被修改)
- 如果你有两个同名的 secrets,Devin 会在末尾添加一个计数后缀。例如,如果你有两个名为 MY_SECRET 的 secrets,你最终会得到两个 ENV 变量:MY_SECRET 和 MY_SECRET_2,依此类推。
添加新网站 Cookie
要添加网站 Cookie,请按照以下步骤操作:- 像平时一样登录到你希望与 Devin 共享的账号。这将生成 cookie。
- 通过 Secrets 页面 将导出的 cookie 添加到 Devin 中。
- 当 Devin 使用该站点的 cookie 时,在导航到该站点时应会发现自己已经处于登录状态。可以让 Devin 试试看!
如果你没有使用 Chrome,请在 New secret 表单中选择 JSON,并以 JSON 格式粘贴 cookies。如果你手动编码 cookies,请选择 base64。Devin 期望接收 base64 编码字符串,其内容为采用标准 Chromium cookie 格式、以
; 分隔的 JSON 对象。添加新的 TOTP
Devin 现在可以使用基于时间的一次性密码 (TOTP) 来处理双因素认证 (2FA) 。为此,你需要向 Devin 提供在为特定应用在 Devin 账户上设置 2FA 时生成的信息:- 登录需要 2FA 的服务中的 Devin 账户。
- 前往账户安全设置,查找重新生成或查看二维码的选项。该选项可能被称为 Set up 或 Replace Authenticator。
- 如果应用允许,选择查看二维码的选项。
- 当二维码显示在屏幕上时,为其截屏。
- 前往 Devin’s Secrets,点击 Add secret 按钮,将 Type 更改为 一次性密码 (TOTP)。输入一个便于识别的名称。点击数值输入框右上角的小二维码图标,并上传你的二维码截屏。你也可以粘贴一个
otpauth://totp/URI。
TOTP 提示
- 某些应用在启用 2FA 后,可能无法再查看现有的二维码。在这种情况下,只能重新生成二维码。
- 请务必将此过程中提供的任何新备份代码保存在安全的地方。