

概述
- GitHub App (推荐) — 在你的 GHES 或 GHEC 实例中注册并安装专用的 GitHub App。此方式可简化设置流程,且无需管理个人访问令牌。
- 个人访问令牌 (PAT) — 创建服务账户并生成细粒度个人访问令牌。此方法适用于所有 GHES 版本。
GitHub App 集成目前仅限少量用户使用。如需开始使用,请联系你的 Cognition 代表。
GitHub App 设置
- App 注册 — 在你的 GHES 或 GHEC 实例上注册一个 GitHub App。每个实例只需注册一个 App。
- App 配置 — 在你的 GHES 或 GHEC 实例上配置已注册的 App (例如,将其设为公开,并禁用令牌过期) 。
- App 安装 — 在你希望 Devin 访问的每个 GitHub 组织中安装已注册的 App。每个组织都需要安装一次。
前提条件
- 拥有 管理 Git 集成 企业权限的 Devin 用户 (参见 自定义角色与 RBAC)
- 对将注册该 App 的 GitHub 组织拥有所有者或管理员访问权限
步骤 1:注册 GitHub App
- 在你的 Devin 账户中,前往 企业设置 → 连接 → GitHub。
- 展开 Advanced 部分,显示 GitHub Enterprise 选项。
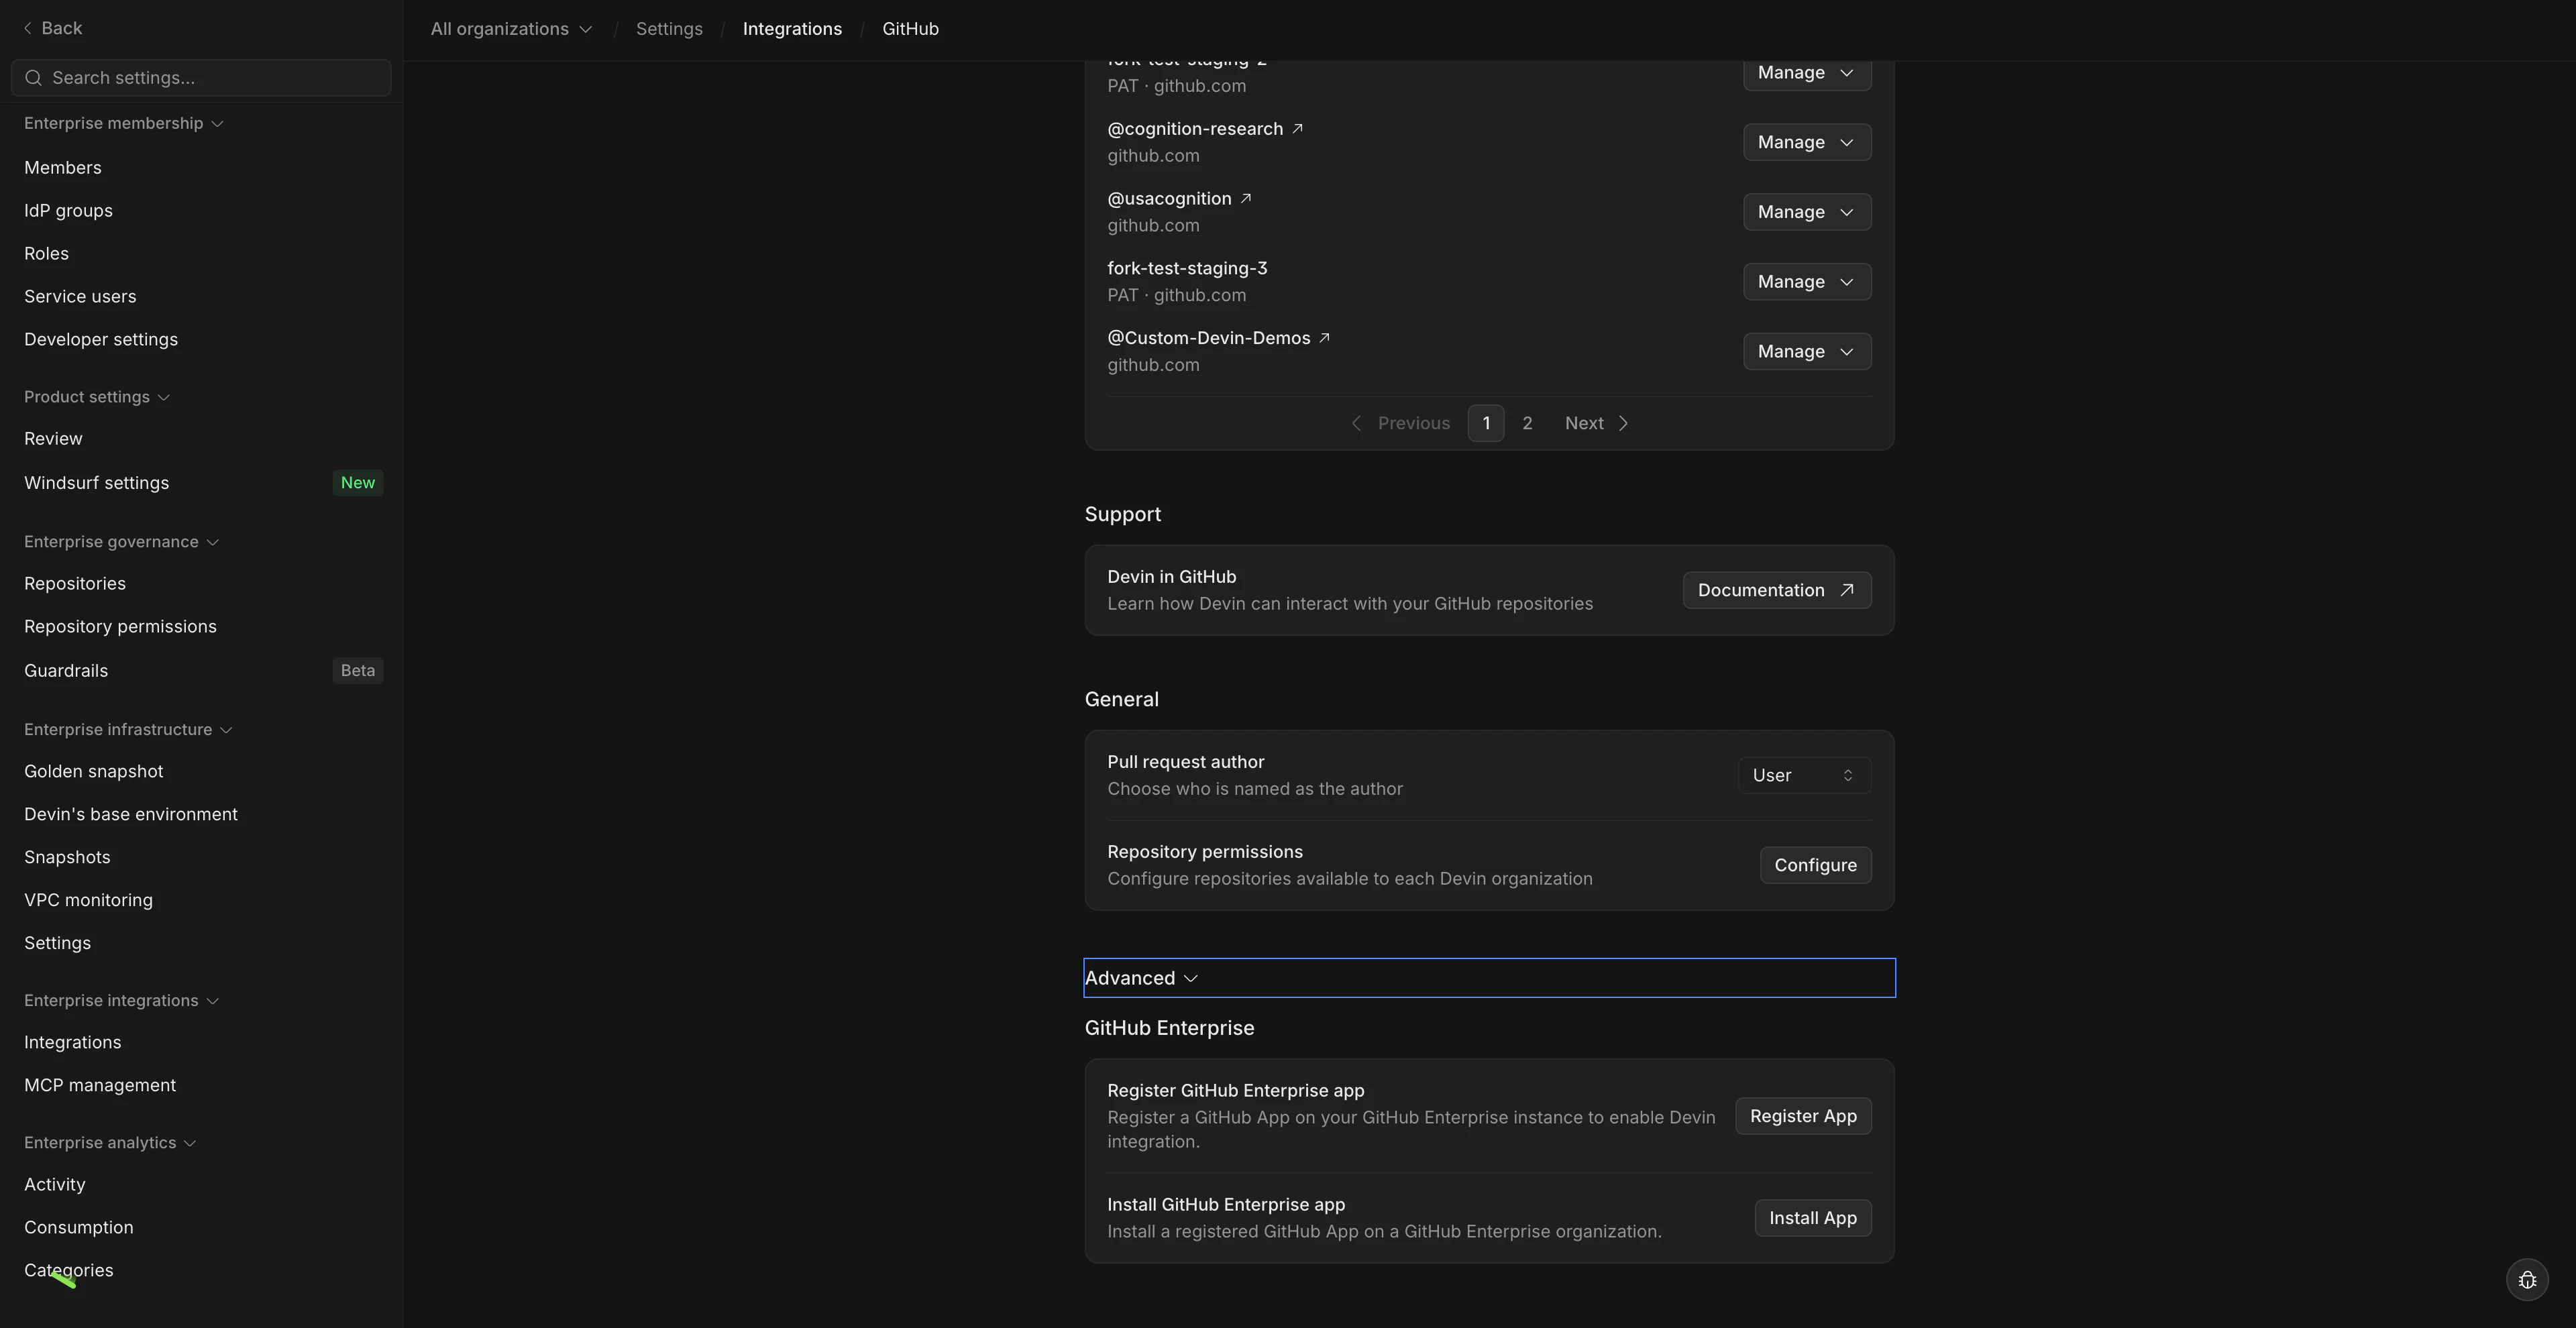
- 点击 Register App。
- 在弹出的模态窗口中,输入你的 GHES 或 GHEC 实例的 hostname,以及要注册该 App 的 organization。
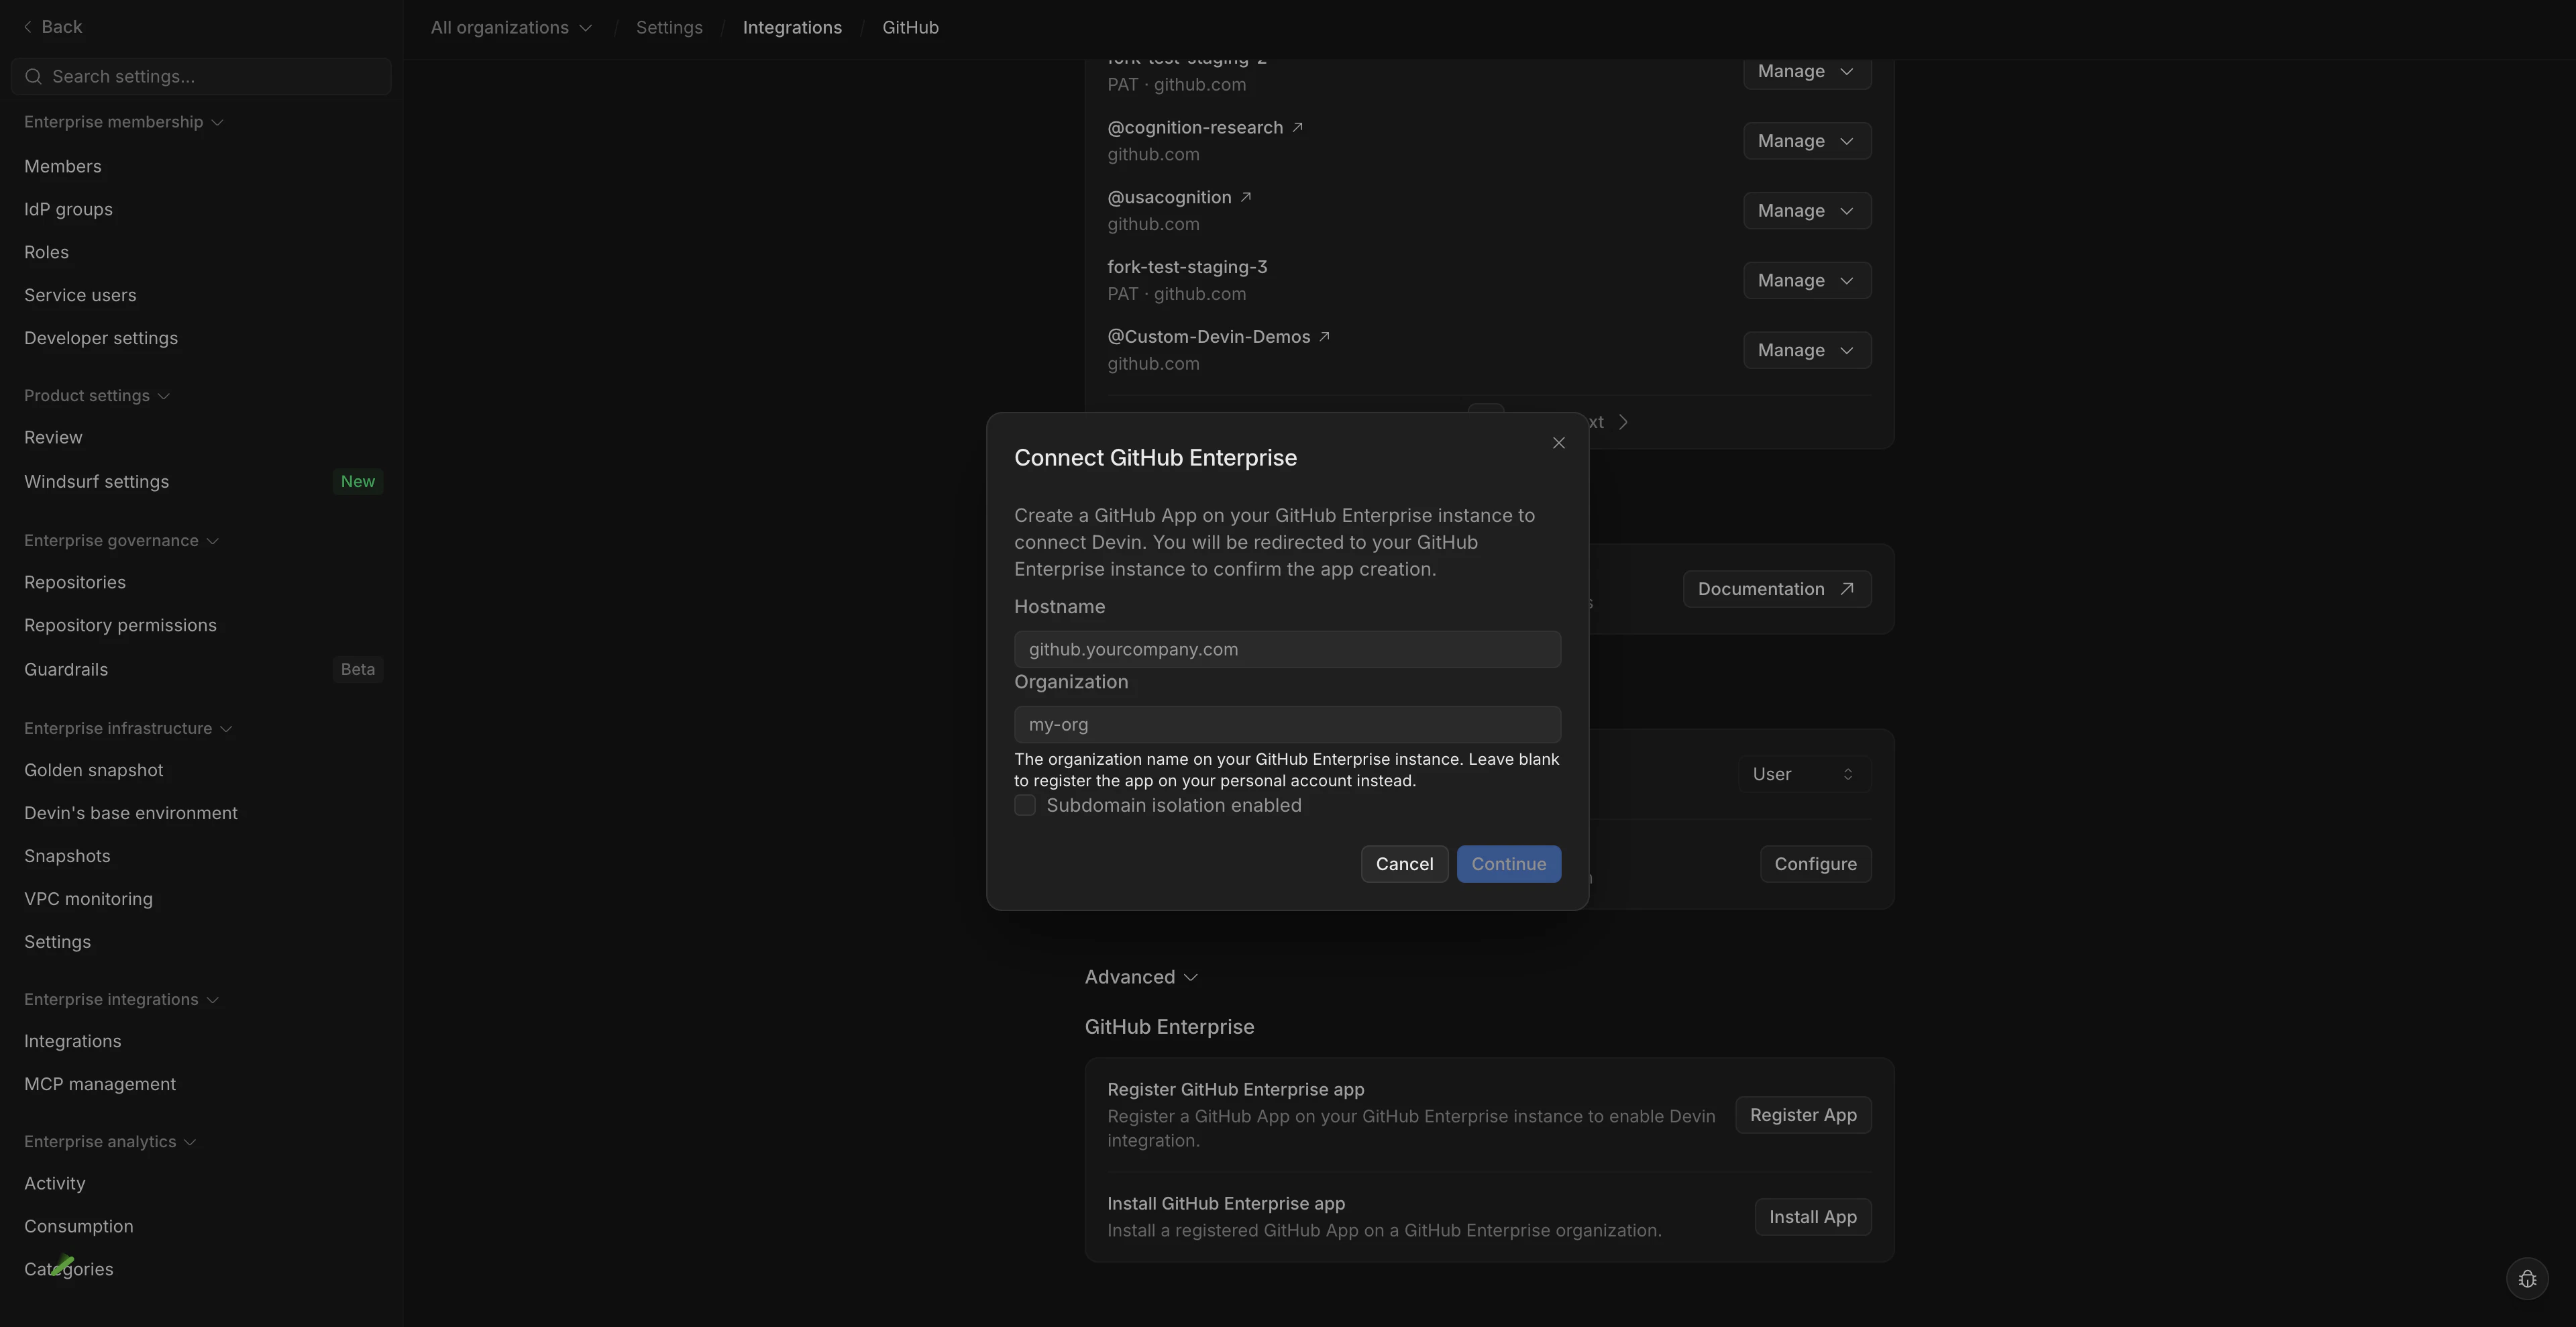
- 你将被重定向到 GitHub。点击 Register App 完成注册。
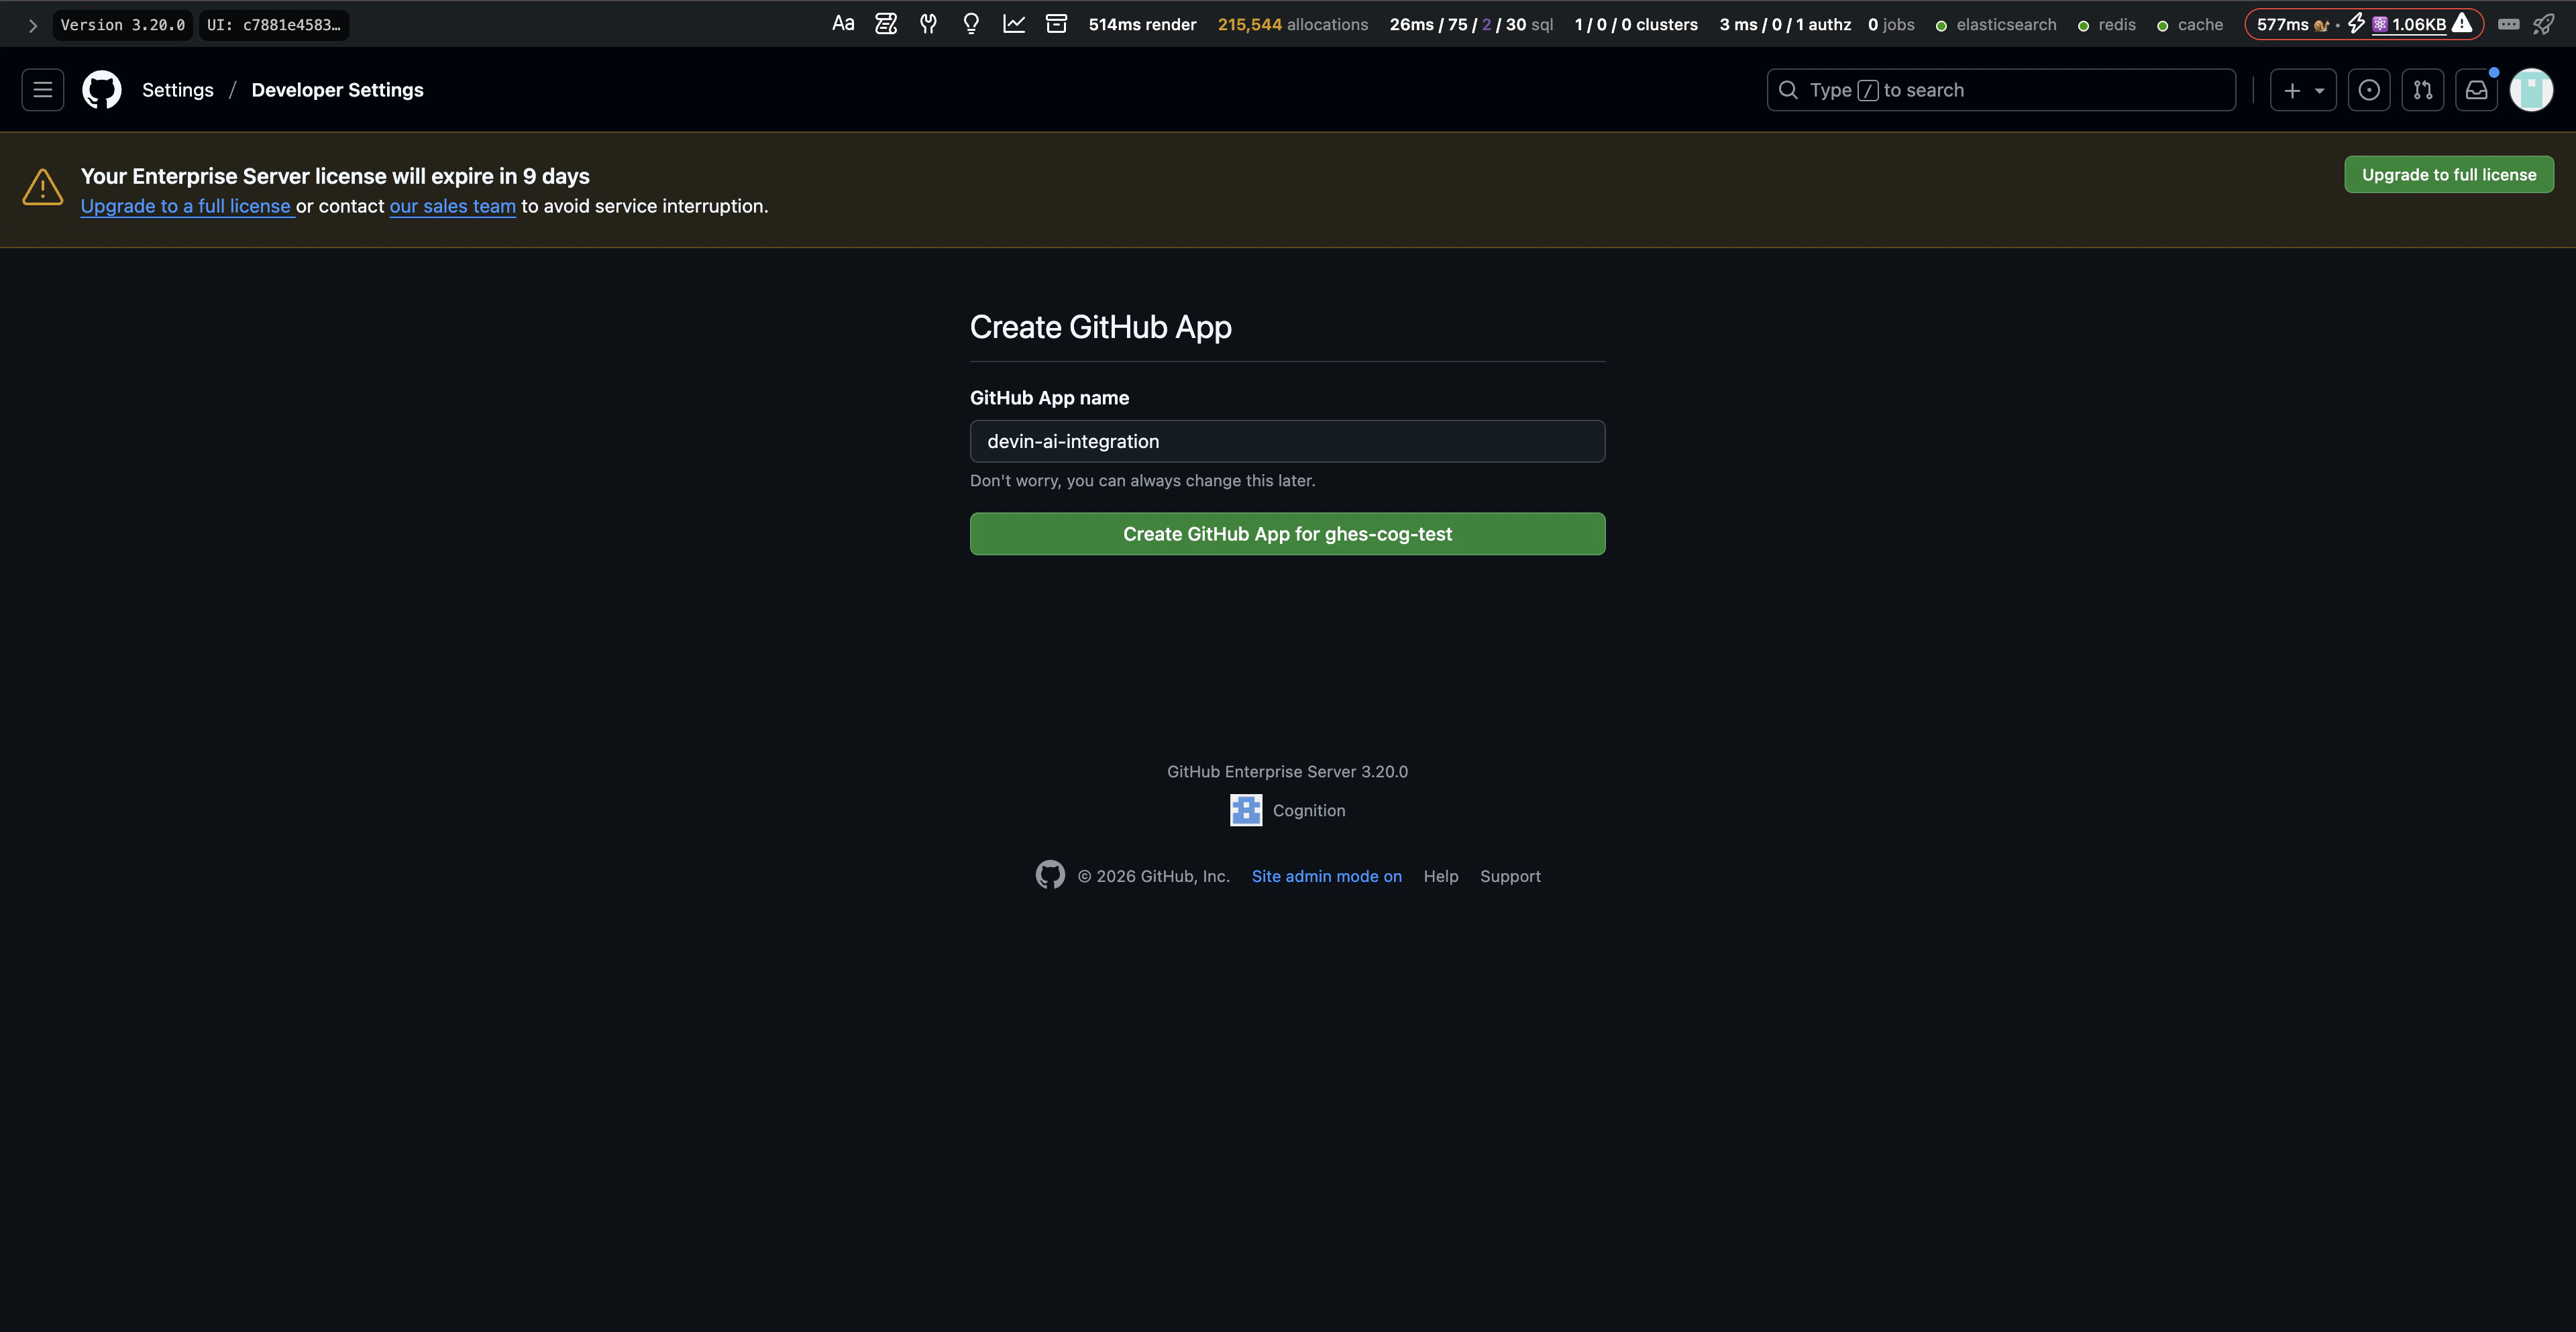
- 跳转回 Devin 后,该 GitHub App 即已注册到你的 GitHub 组织中。
步骤 2:配置 GitHub App
- 在你的 GHES 或 GHEC 实例中,前往注册时指定的 GitHub 组织。
- 依次进入 Settings → Developer Settings → GitHub Apps,然后选择 Devin App。
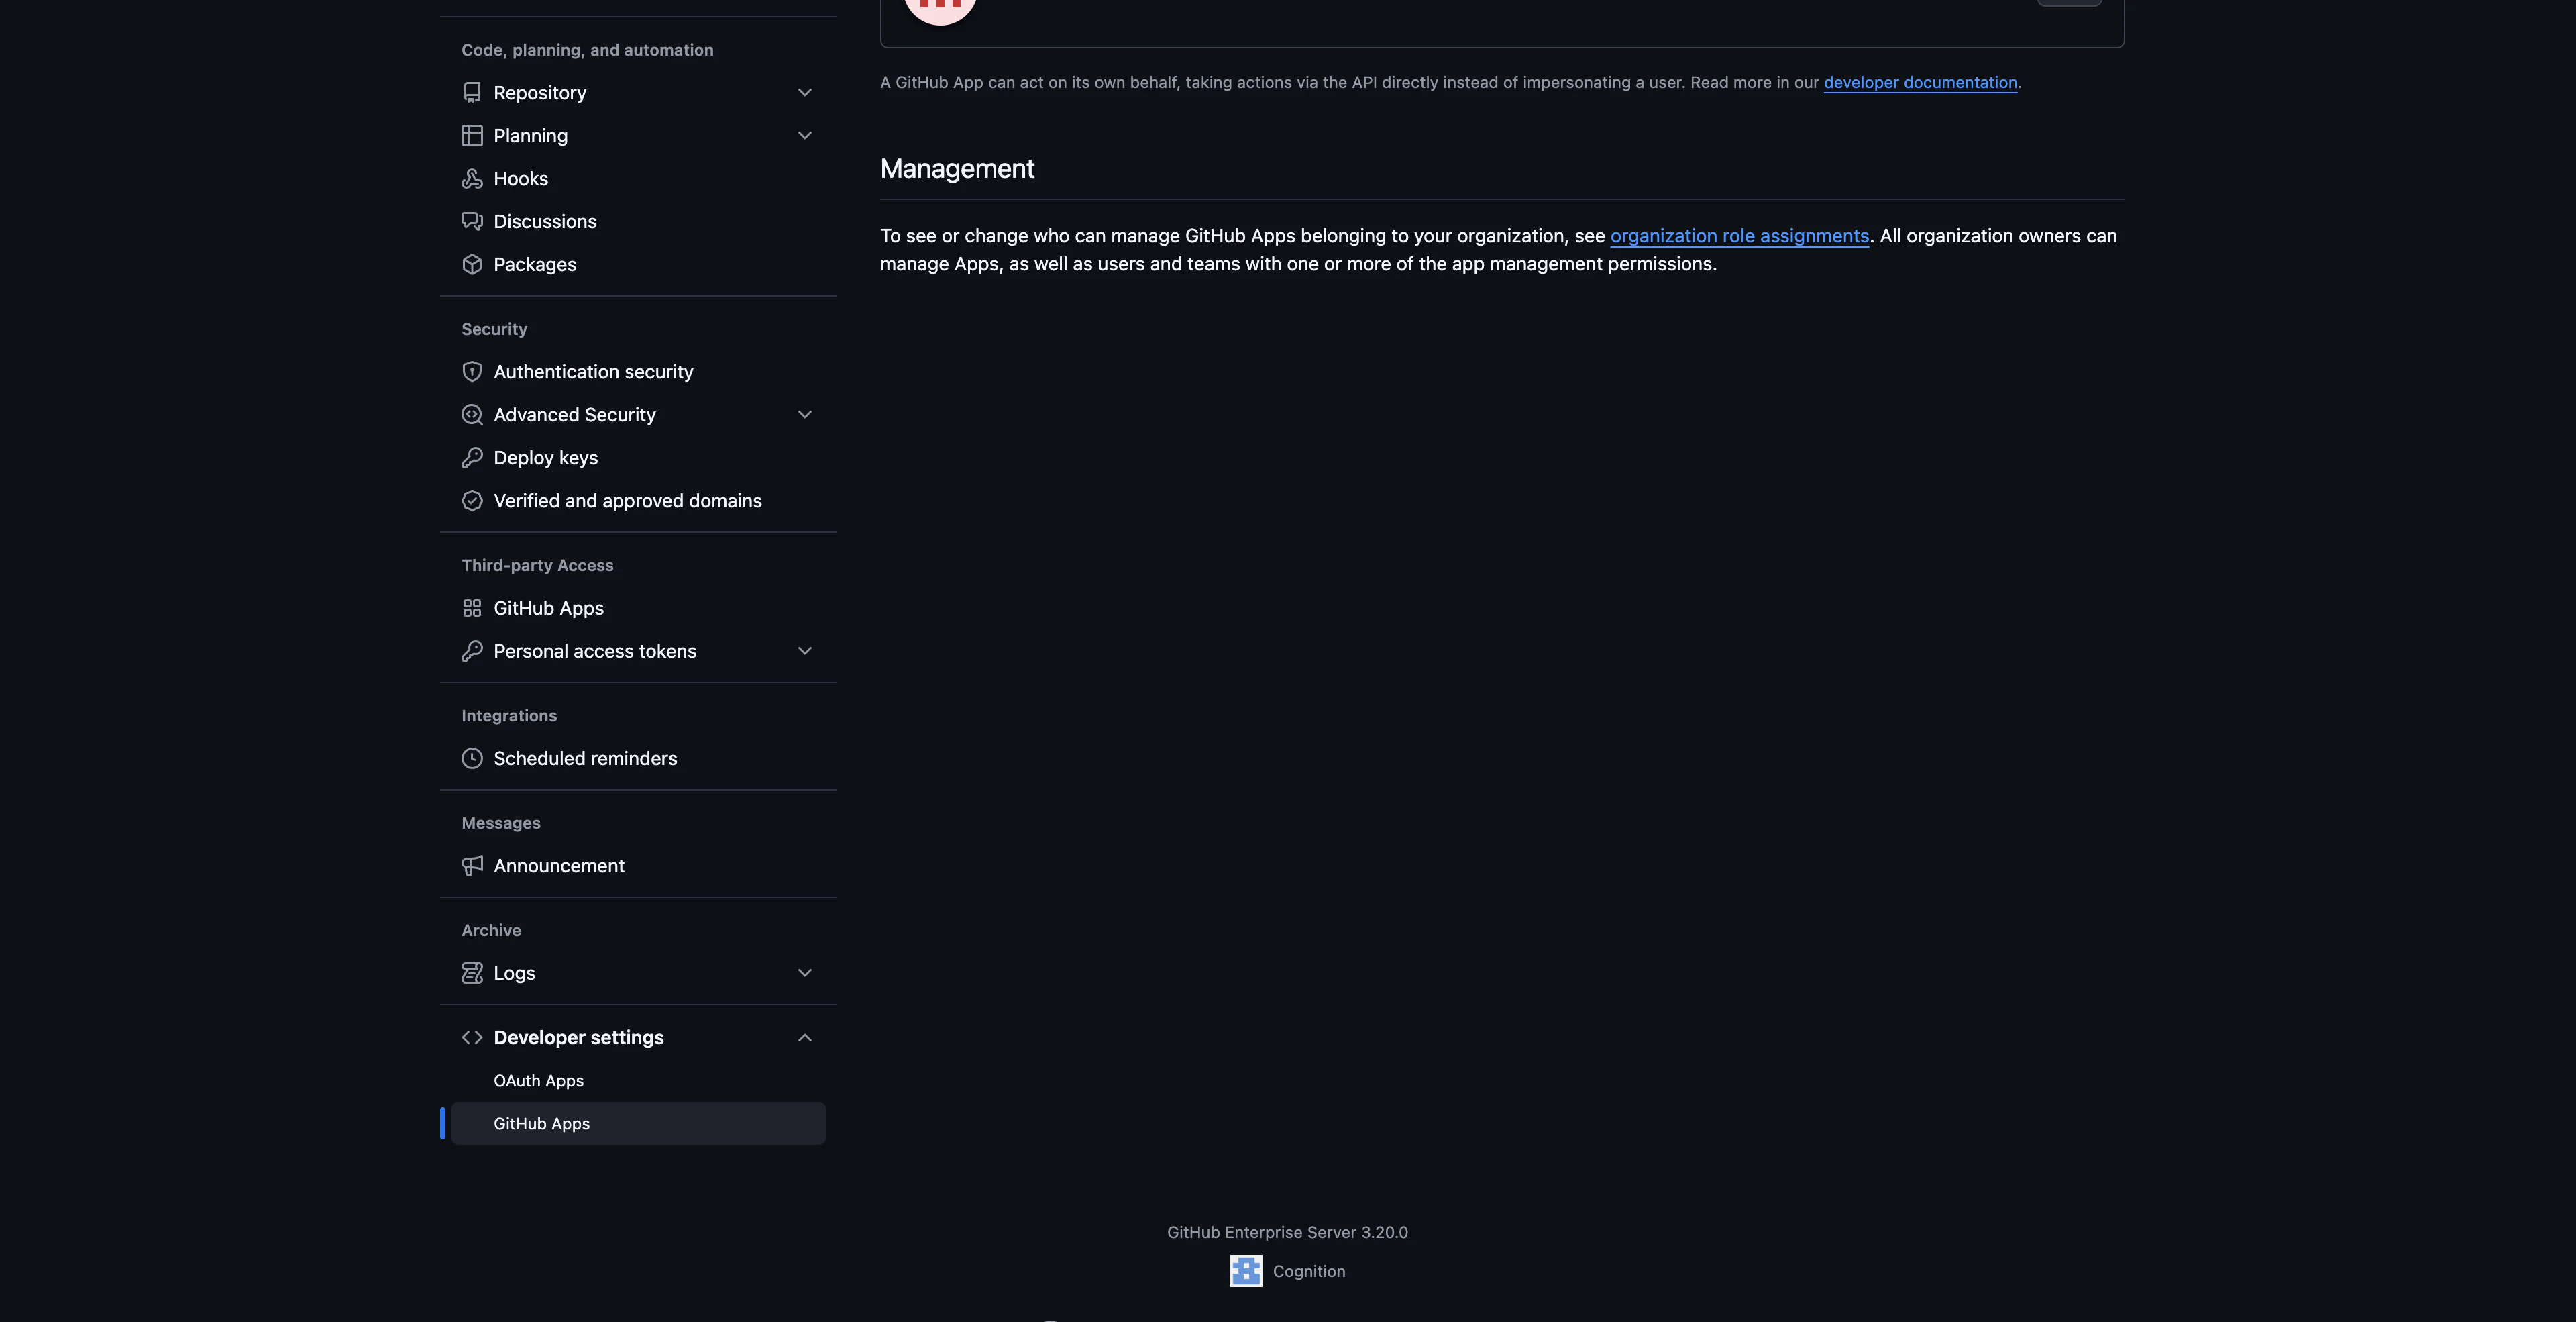
- 在 Advanced 部分的 Danger zone 下,点击 Make public。这样,该 App 就可以安装到同一实例中的其他组织。
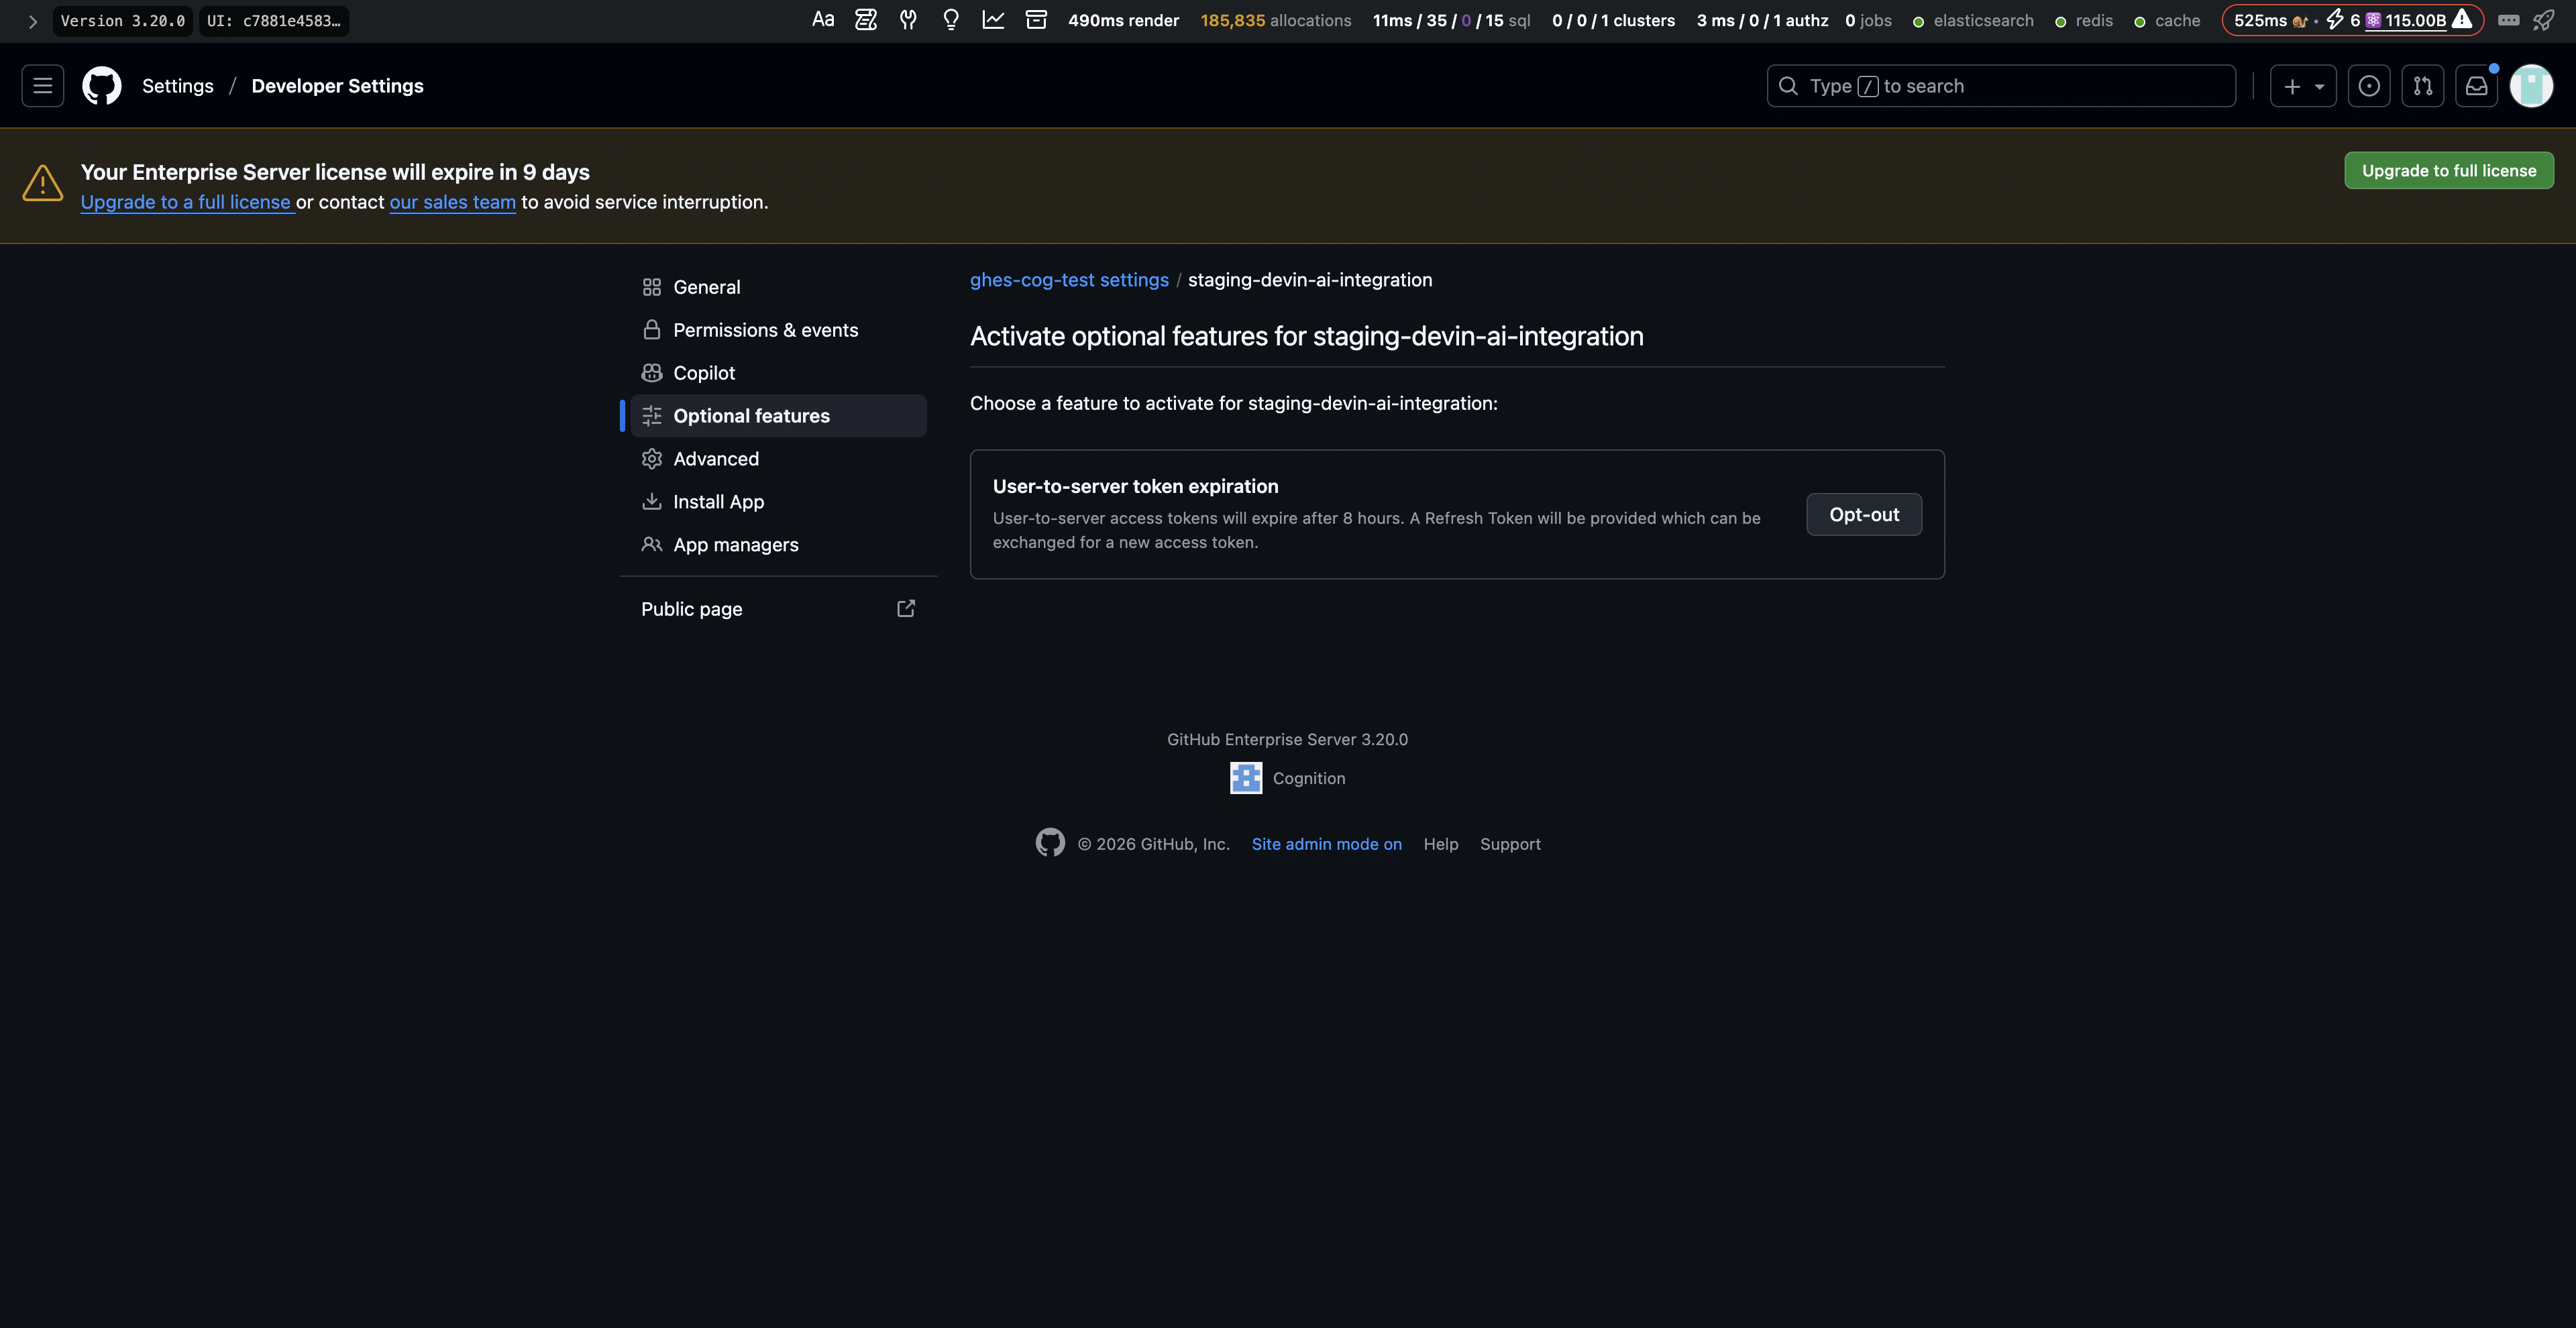
- 前往 Optional features 部分,并关闭 User-to-server token expiration。这样可防止访问令牌过期,避免用户需要定期重新授权该 App。
步骤 3:安装 GitHub App
- 在你的 Devin 账户中,前往 企业设置 → 连接 → GitHub。
- 展开 Advanced 部分,然后点击 安装应用。
- 在模态窗口中,选择在你的 GHES 或 GHEC 实例下注册的 GitHub App。
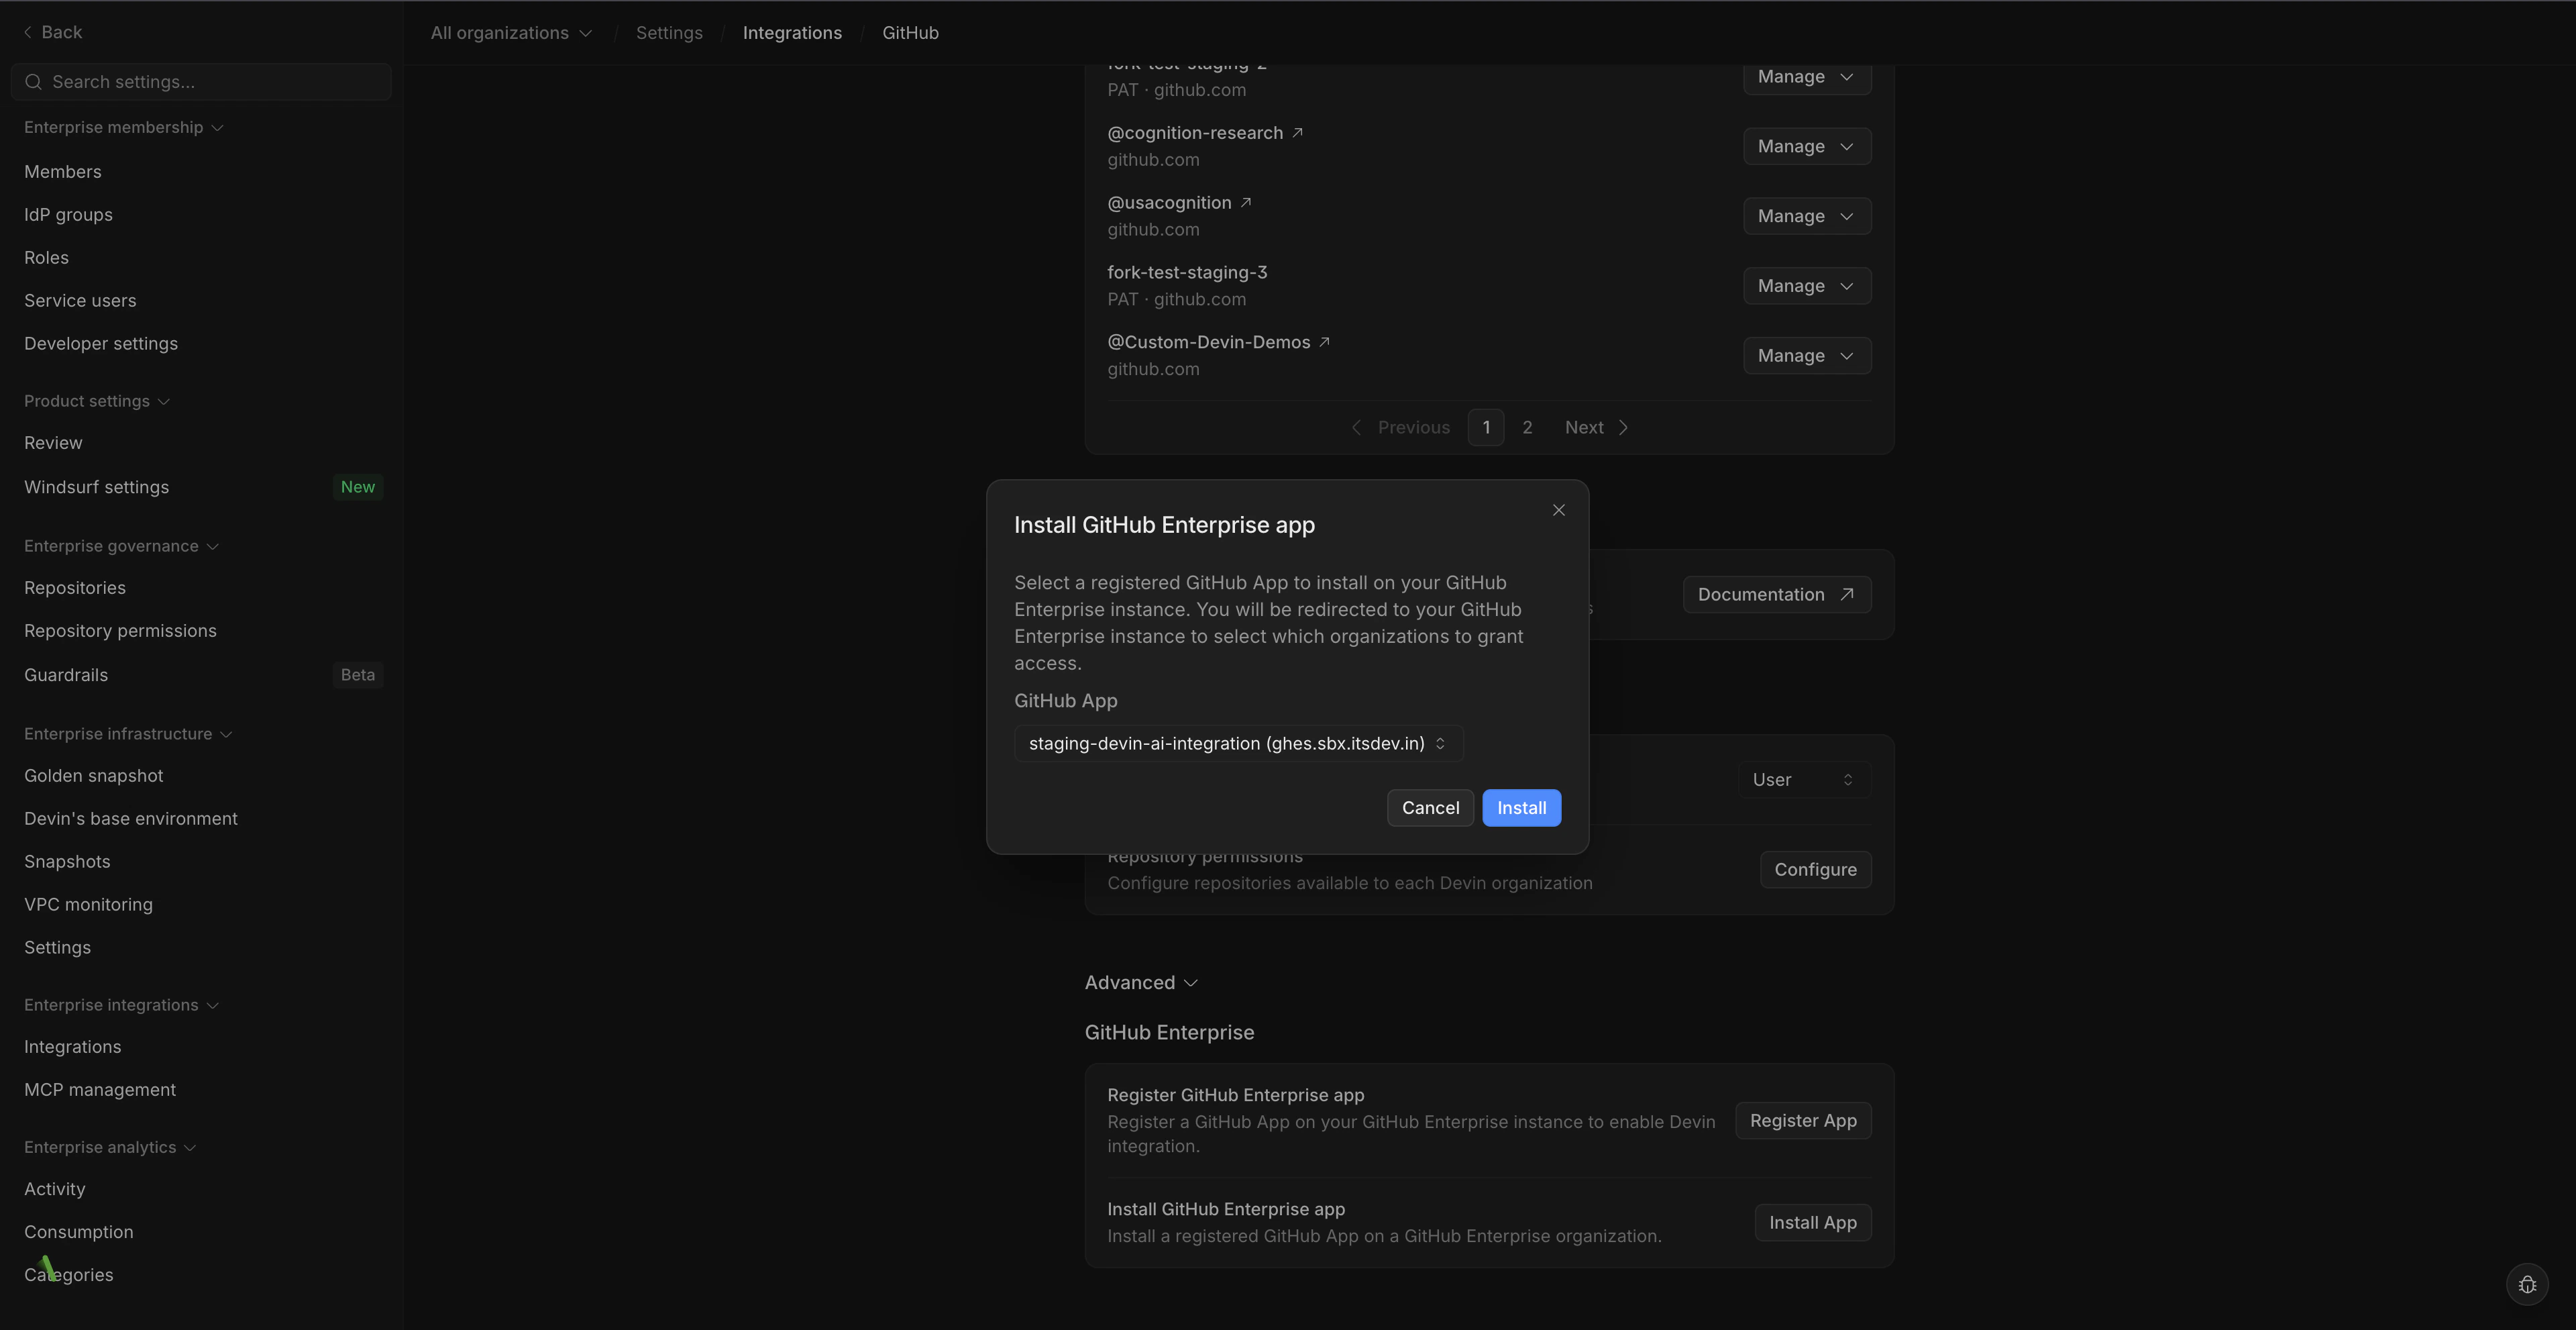
- 你将被重定向到 GitHub,在那里可以选择一个 GitHub 组织,并选择要授权 Devin 访问的仓库。我们建议授权访问 所有仓库。
- 完成安装后,你将被重定向回 Devin。随后,设置 → 连接 → GitHub 中会显示一条新的 Git 连接。
故障排查
个人访问令牌 设置
为 Devin 创建服务账号
- 在你的 GitHub Enterprise 中创建一个新的 GitHub 账号供 Devin 使用。这样可以确保 Devin 的所有访问和使用情况都能被正确跟踪和管理。
- 将新创建的服务账号作为 Member 添加到所有相关的 GitHub 组织中。确认该账号可以访问所有预期由 Devin 访问的代码仓库。
为 Devin 生成个人访问令牌 (Personal Access Token)
- 使用服务账号登录后,点击右上角的个人头像,然后点击 Settings (设置) 。
- 在左侧边栏中,点击 Developer settings (开发者设置) 。
- 在左侧边栏中,在 Personal access tokens (个人访问令牌) 下,点击 Fine-grained tokens (细粒度令牌) 。
- 点击 Generate new token (生成新令牌) 。
- 填写 Token name (令牌名称) 和 Expiration (过期时间) 。
注意: 当令牌过期时,Devin 将立即失去对 GitHub 的所有访问权限,需要创建一个新的令牌。 - 在 Resource owner (资源所有者) 下,选择正确的组织。
常见问题:组织未显示
常见问题:组织未显示
If you’re not seeing the correct organization under “Resource owner”, make sure that the enterprise and organization have enabled the use of fine-grained personal access tokens.
如果你在 “Resource owner (资源所有者) ” 下未看到正确的组织,请确认企业和组织均已启用细粒度个人访问令牌的使用。只有 Enterprise 管理员 (Enterprise Admin) 可以更新这些设置。请确保在特定组织设置中也启用了 personal access tokens (个人访问令牌) 。只有 Organization 管理员 (Organization Admin) 可以更新这些设置。请确保在 Enterprise 设置中也启用了 personal access tokens (个人访问令牌) 。
在 Enterprise 设置中启用
- 在 GitHub Enterprise Server 右上角点击你的个人头像,然后点击 Enterprise settings (Enterprise 设置) 。
- 在页面顶部,点击 Policies (策略) 。
- 在 Policies (策略) 下,点击 Personal access tokens (个人访问令牌) 。
- 选择 Fine-grained tokens (细粒度令牌) 选项卡。
- 在 Fine-grained personal access tokens (细粒度个人访问令牌) 下启用访问。
- 点击 Save (保存) 。
在 Organization 设置中启用
- 在 GitHub 右上角点击你的个人头像,然后点击 Organizations (组织) 。
- 在目标组织旁边点击 Settings (设置) 。
- 在左侧边栏中,在 Personal access tokens (个人访问令牌) 下,点击 Settings (设置) 。
- 选择 Fine-grained tokens (细粒度令牌) 选项卡。
- 在 Fine-grained personal access tokens (细粒度个人访问令牌) 下,为你的组织启用访问。
- 点击 Save (保存) 。
- 在 Repository access (代码仓库访问) 下,选择你希望 Devin 使用的仓库。令牌始终包含对 GitHub 上所有公共仓库的只读访问权限。
- 确保令牌具有以下 Devin 正常工作所需的权限:
根据你希望 Devin 执行的工作,授予更多权限有助于 Devin 更好地与你的团队协作。
- 点击 Generate Token (生成令牌) 并保存显示的令牌。
注意: 根据你的 GitHub 设置,可能需要管理员审批。 - 为验证该令牌是否具有所有必要的访问和权限,请在本地机器上创建并推送一个测试分支到该组织中的某个仓库。
- 令牌生成并测试完成后,请联系你在 Cognition 的对接人以完成配置流程。如果你当前并未直接与我们的团队合作,请发送邮件至 enterprise@cognition.ai 与我们联系。
在本地验证 PAT 权限
配合 GitHub 集成使用 Devin
安全注意事项
- 我们建议在
master分支上启用分支保护,以确保在 Devin 合并任何变更之前,所有检查都已执行并通过。 - 如果 Devin 已连接到你组织的 GitHub 组织账号,那么对于任何同时拥有该 GitHub 组织和 Devin 组织访问权限的用户,Devin 将具备与其相同级别的权限。
- Devin 不会继承或仿照正在与其进行会话的用户权限,而是始终保留在组织级别授予它的权限。
- Devin 无法在你的 GitHub 账号中创建新的代码仓库。