

Règles d’autorisation
- Les règles Deny bloquent entièrement les actions (priorité la plus élevée)
- Les règles Ask demandent systématiquement une approbation
- Les règles Allow approuvent automatiquement les actions, sans demande de confirmation
Read(**/*.pem)) s’appliquent à tous les répertoires de l’espace de travail de la session, y compris ceux ajoutés après son démarrage.
Le mode détermine la fréquence à laquelle l’agent demande une approbation pour les actions qui ne relèvent d’aucune règle.
Répondre aux demandes d’autorisation
Lorsque l’agent demande une approbation, la carte de la demande propose plusieurs façons de répondre :- Modifier la commande — cliquez sur la commande dans la carte pour la modifier avant de l’approuver. L’action baguette magique vous permet de décrire en langage courant la modification souhaitée : un modèle rapide réécrit alors la commande, que vous pouvez ensuite passer en revue.
- Raccourcis clavier — approuvez, autorisez systématiquement ou rejetez une demande sans toucher à la souris. Les raccourcis sont indiqués sur les boutons et les entrées de la liste déroulante.
- Autorisations à l’échelle de la session — une approbation accordée pour la session s’applique à toutes les demandes ultérieures de cette session : l’agent racine et ses sous-agents ne vous redemandent donc pas d’approbation pour un périmètre déjà autorisé.
Autorisations MCP
Par défaut, le Local Agent de Devin demande une approbation avant d’appeler un outil MCP. Lorsque l’agent souhaite invoquer un outil MCP, vous pouvez autoriser cet outil spécifique ou tous les outils de ce serveur MCP, soit pour la session actuelle, soit de manière permanente.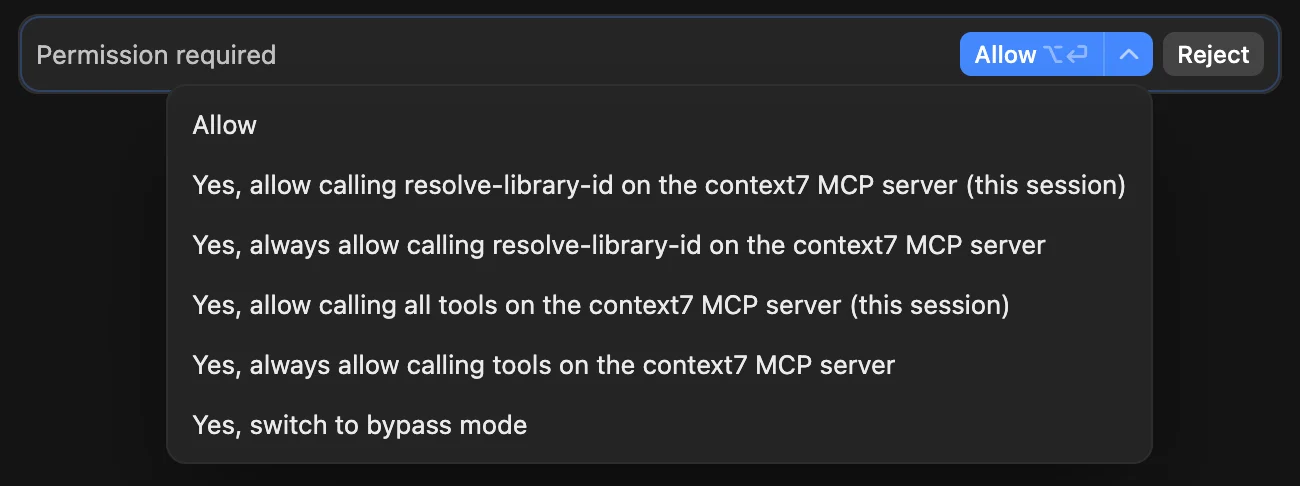
Sandboxing
Lorsque le sandboxing est activé, la sandbox déduit les chemins accessibles en écriture de vos portées des autorisations, et les règles de refusRead(...) masquent certains chemins aux commandes exécutées dans la sandbox.