- Prozessübersicht
- Pull Request wird eröffnet: Ein Pull Request (PR) mit Änderungen wird im Repository eingereicht, die Probleme enthalten können, die von einem Code-Scanning-Tool identifiziert wurden.
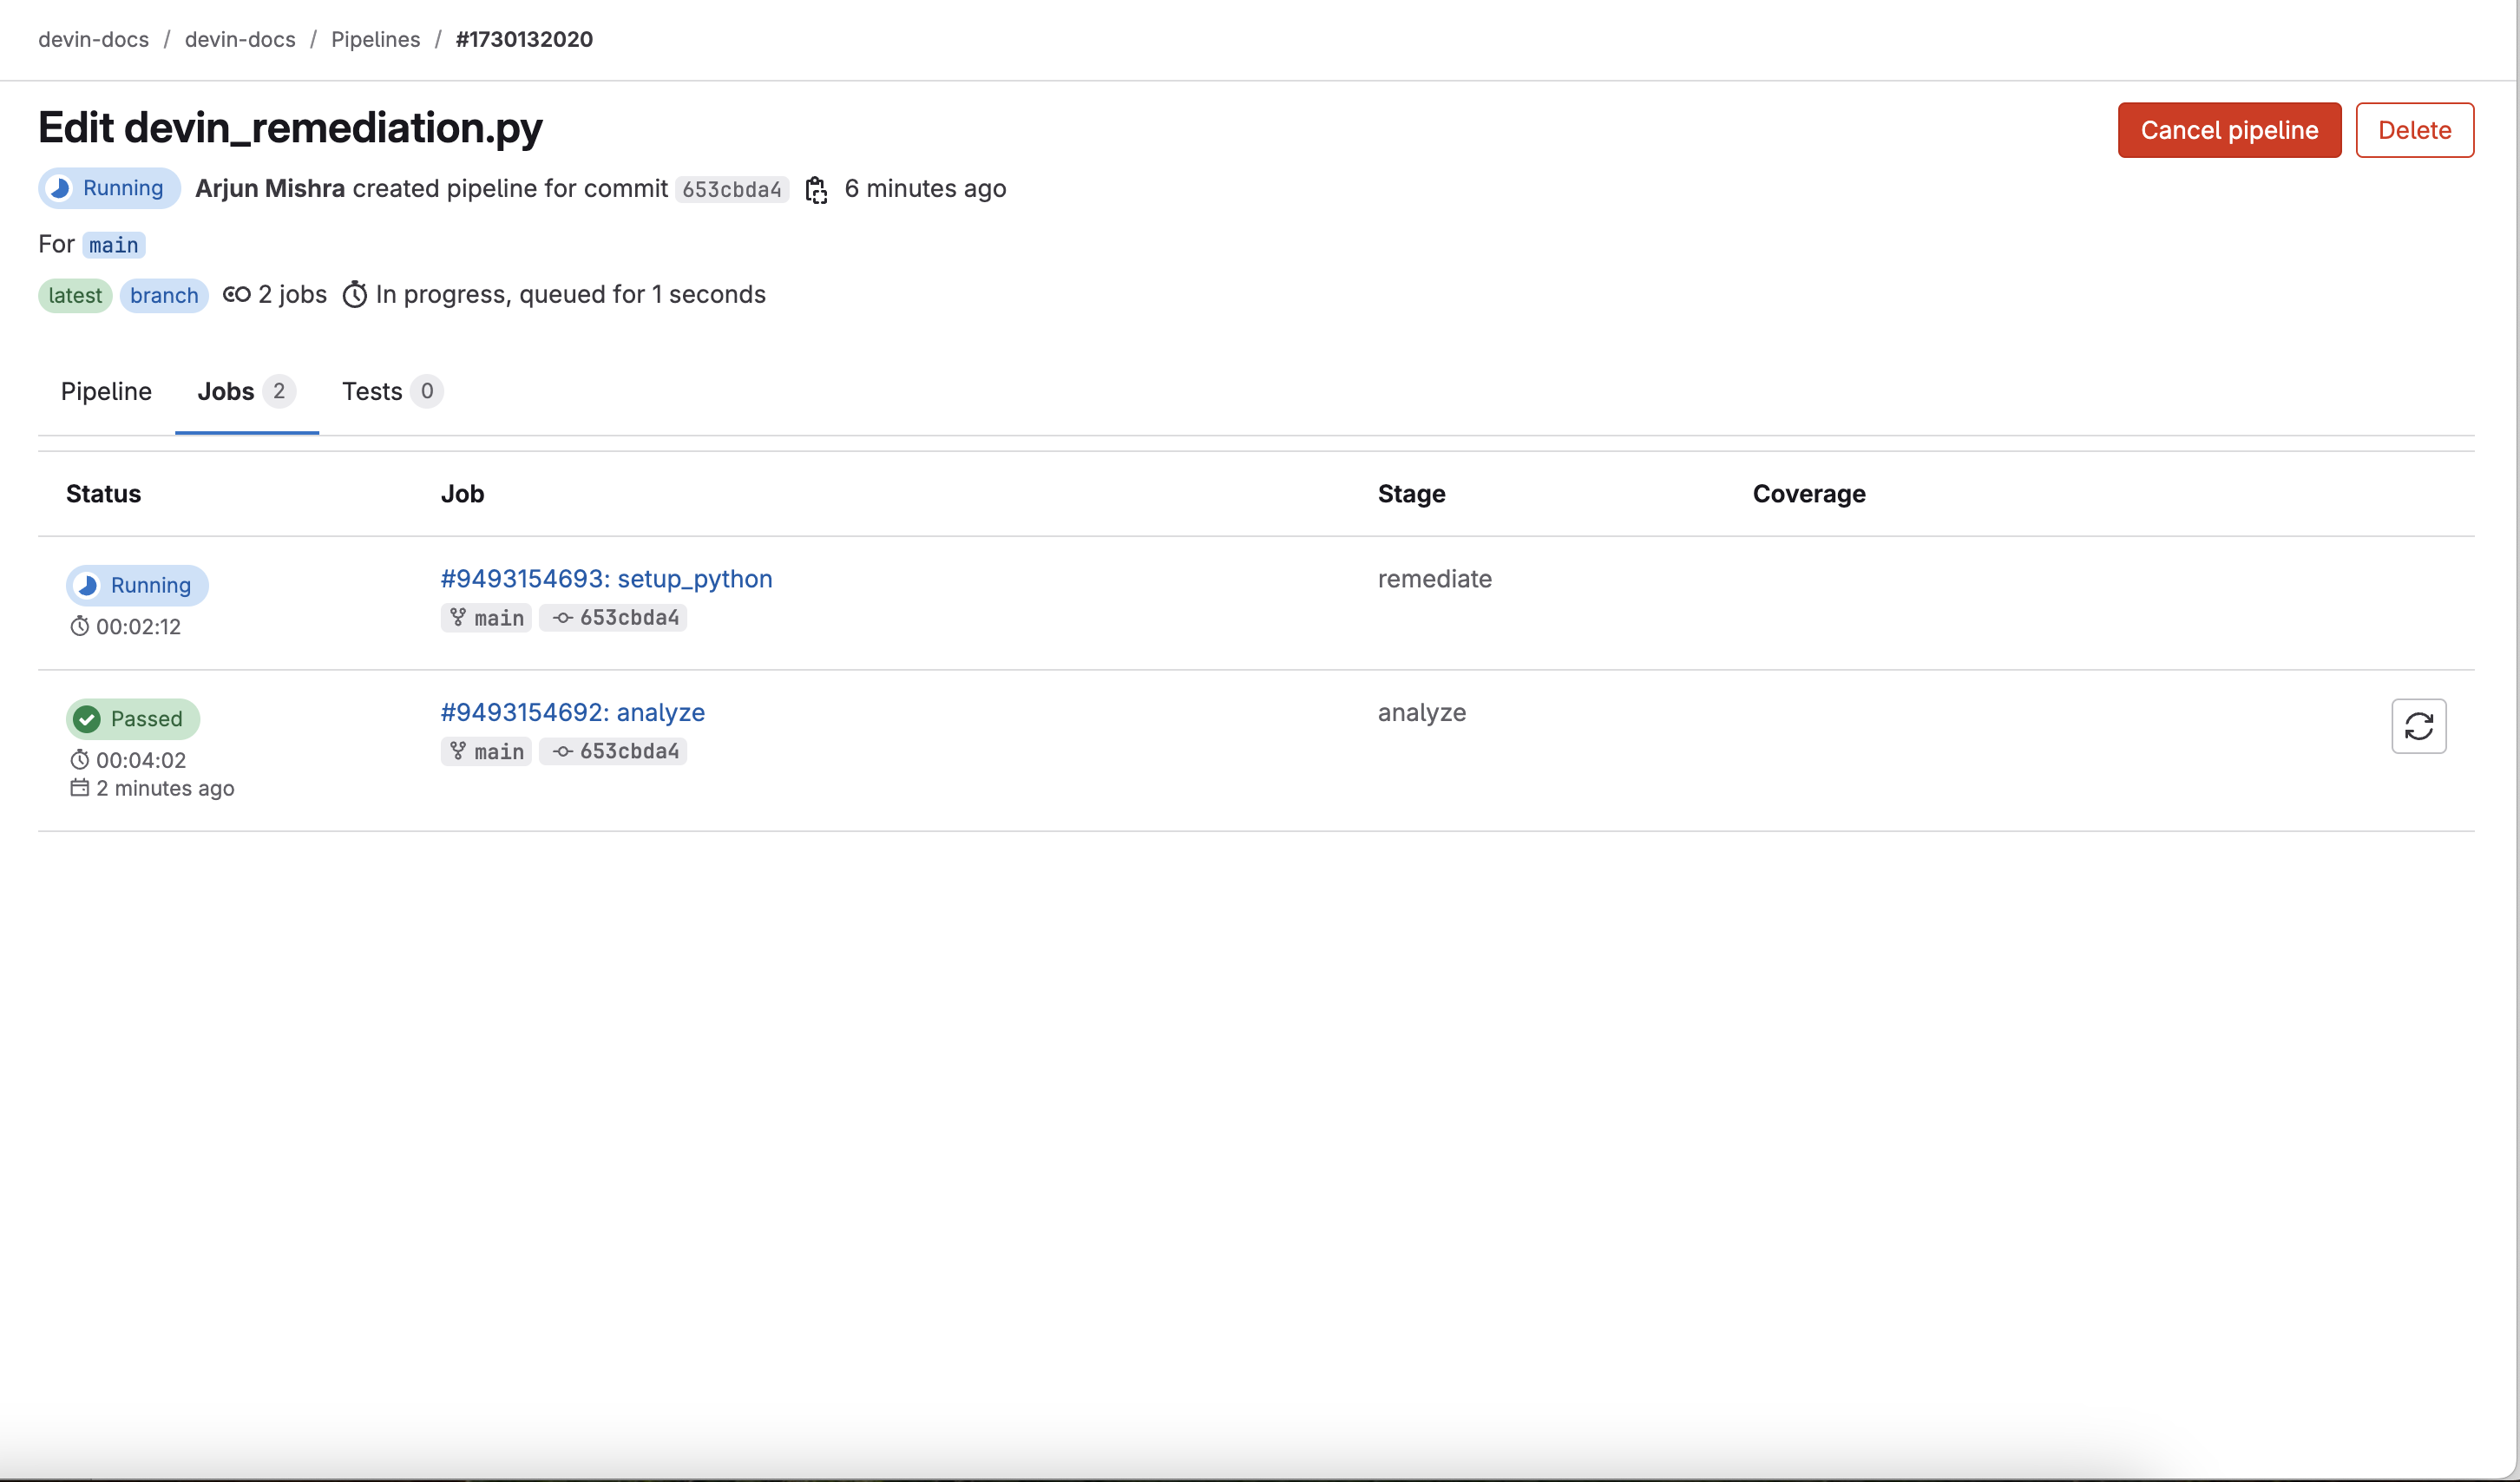
- GitLab Action wird ausgelöst: Das Öffnen des PR löst automatisch einen GitHub-Action-Workflow aus.
- GitLab Action ruft Devin API auf: Die GitHub Action sendet eine Anfrage an die Devin API und übergibt die identifizierten Probleme zur automatisierten Behebung.
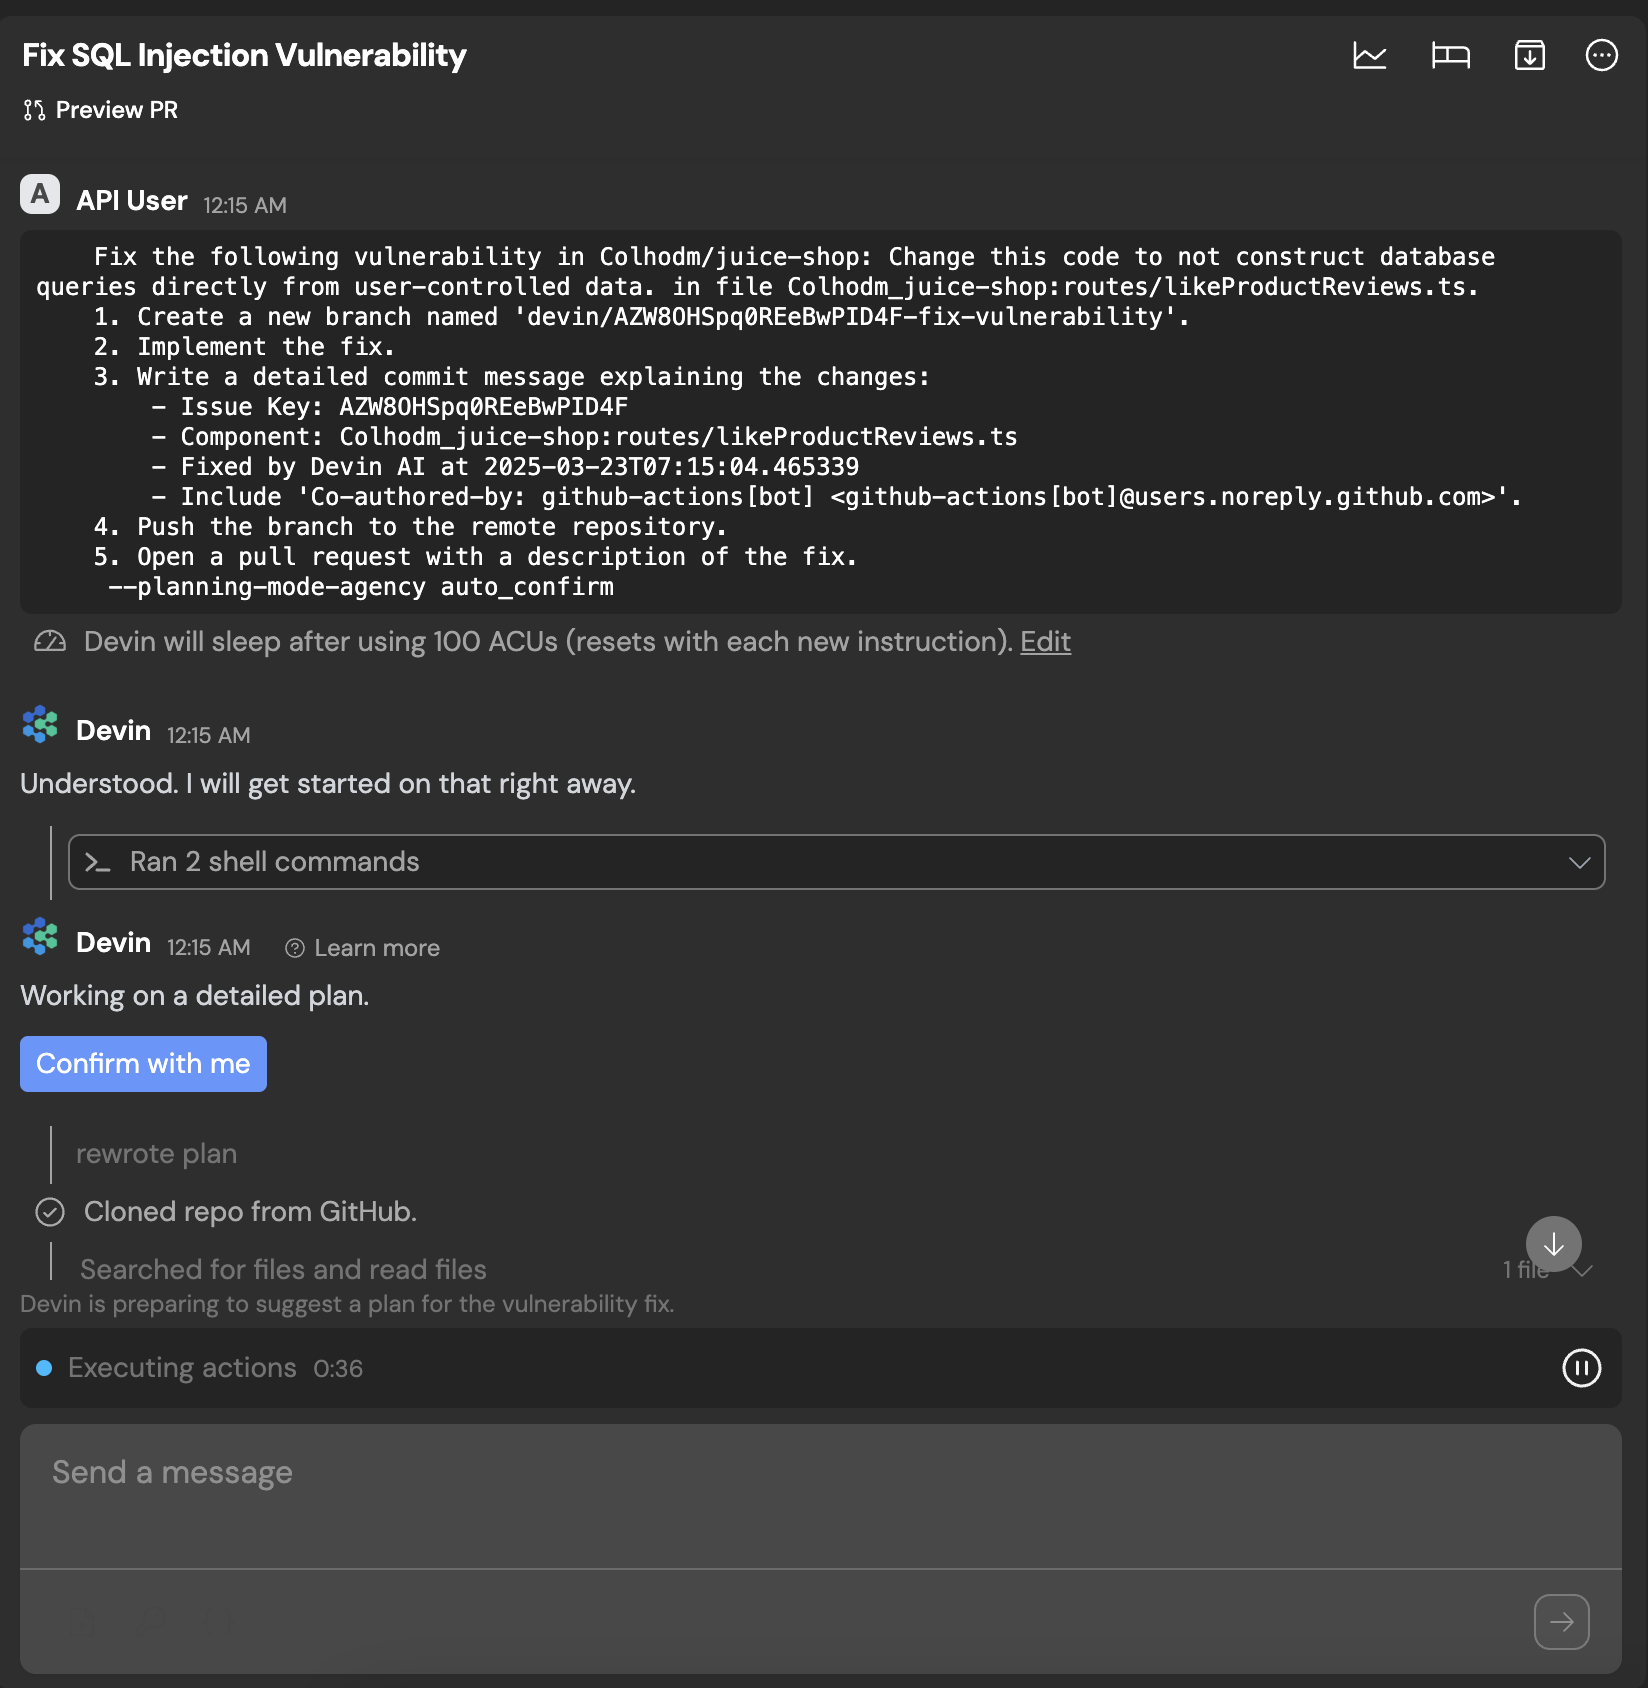
- Devin-Session wird initialisiert: Eine Devin-Session wird gestartet, erhält den Kontext des Problems und versucht, es auf Grundlage der bereitgestellten Daten zu lösen.
- Devin schlägt PR zur Überprüfung durch Personen vor: Sobald das Problem behoben ist, erzeugt Devin einen PR mit den vorgeschlagenen Änderungen und reicht ihn zur Überprüfung durch Personen ein.
- Schritte zur Umsetzung
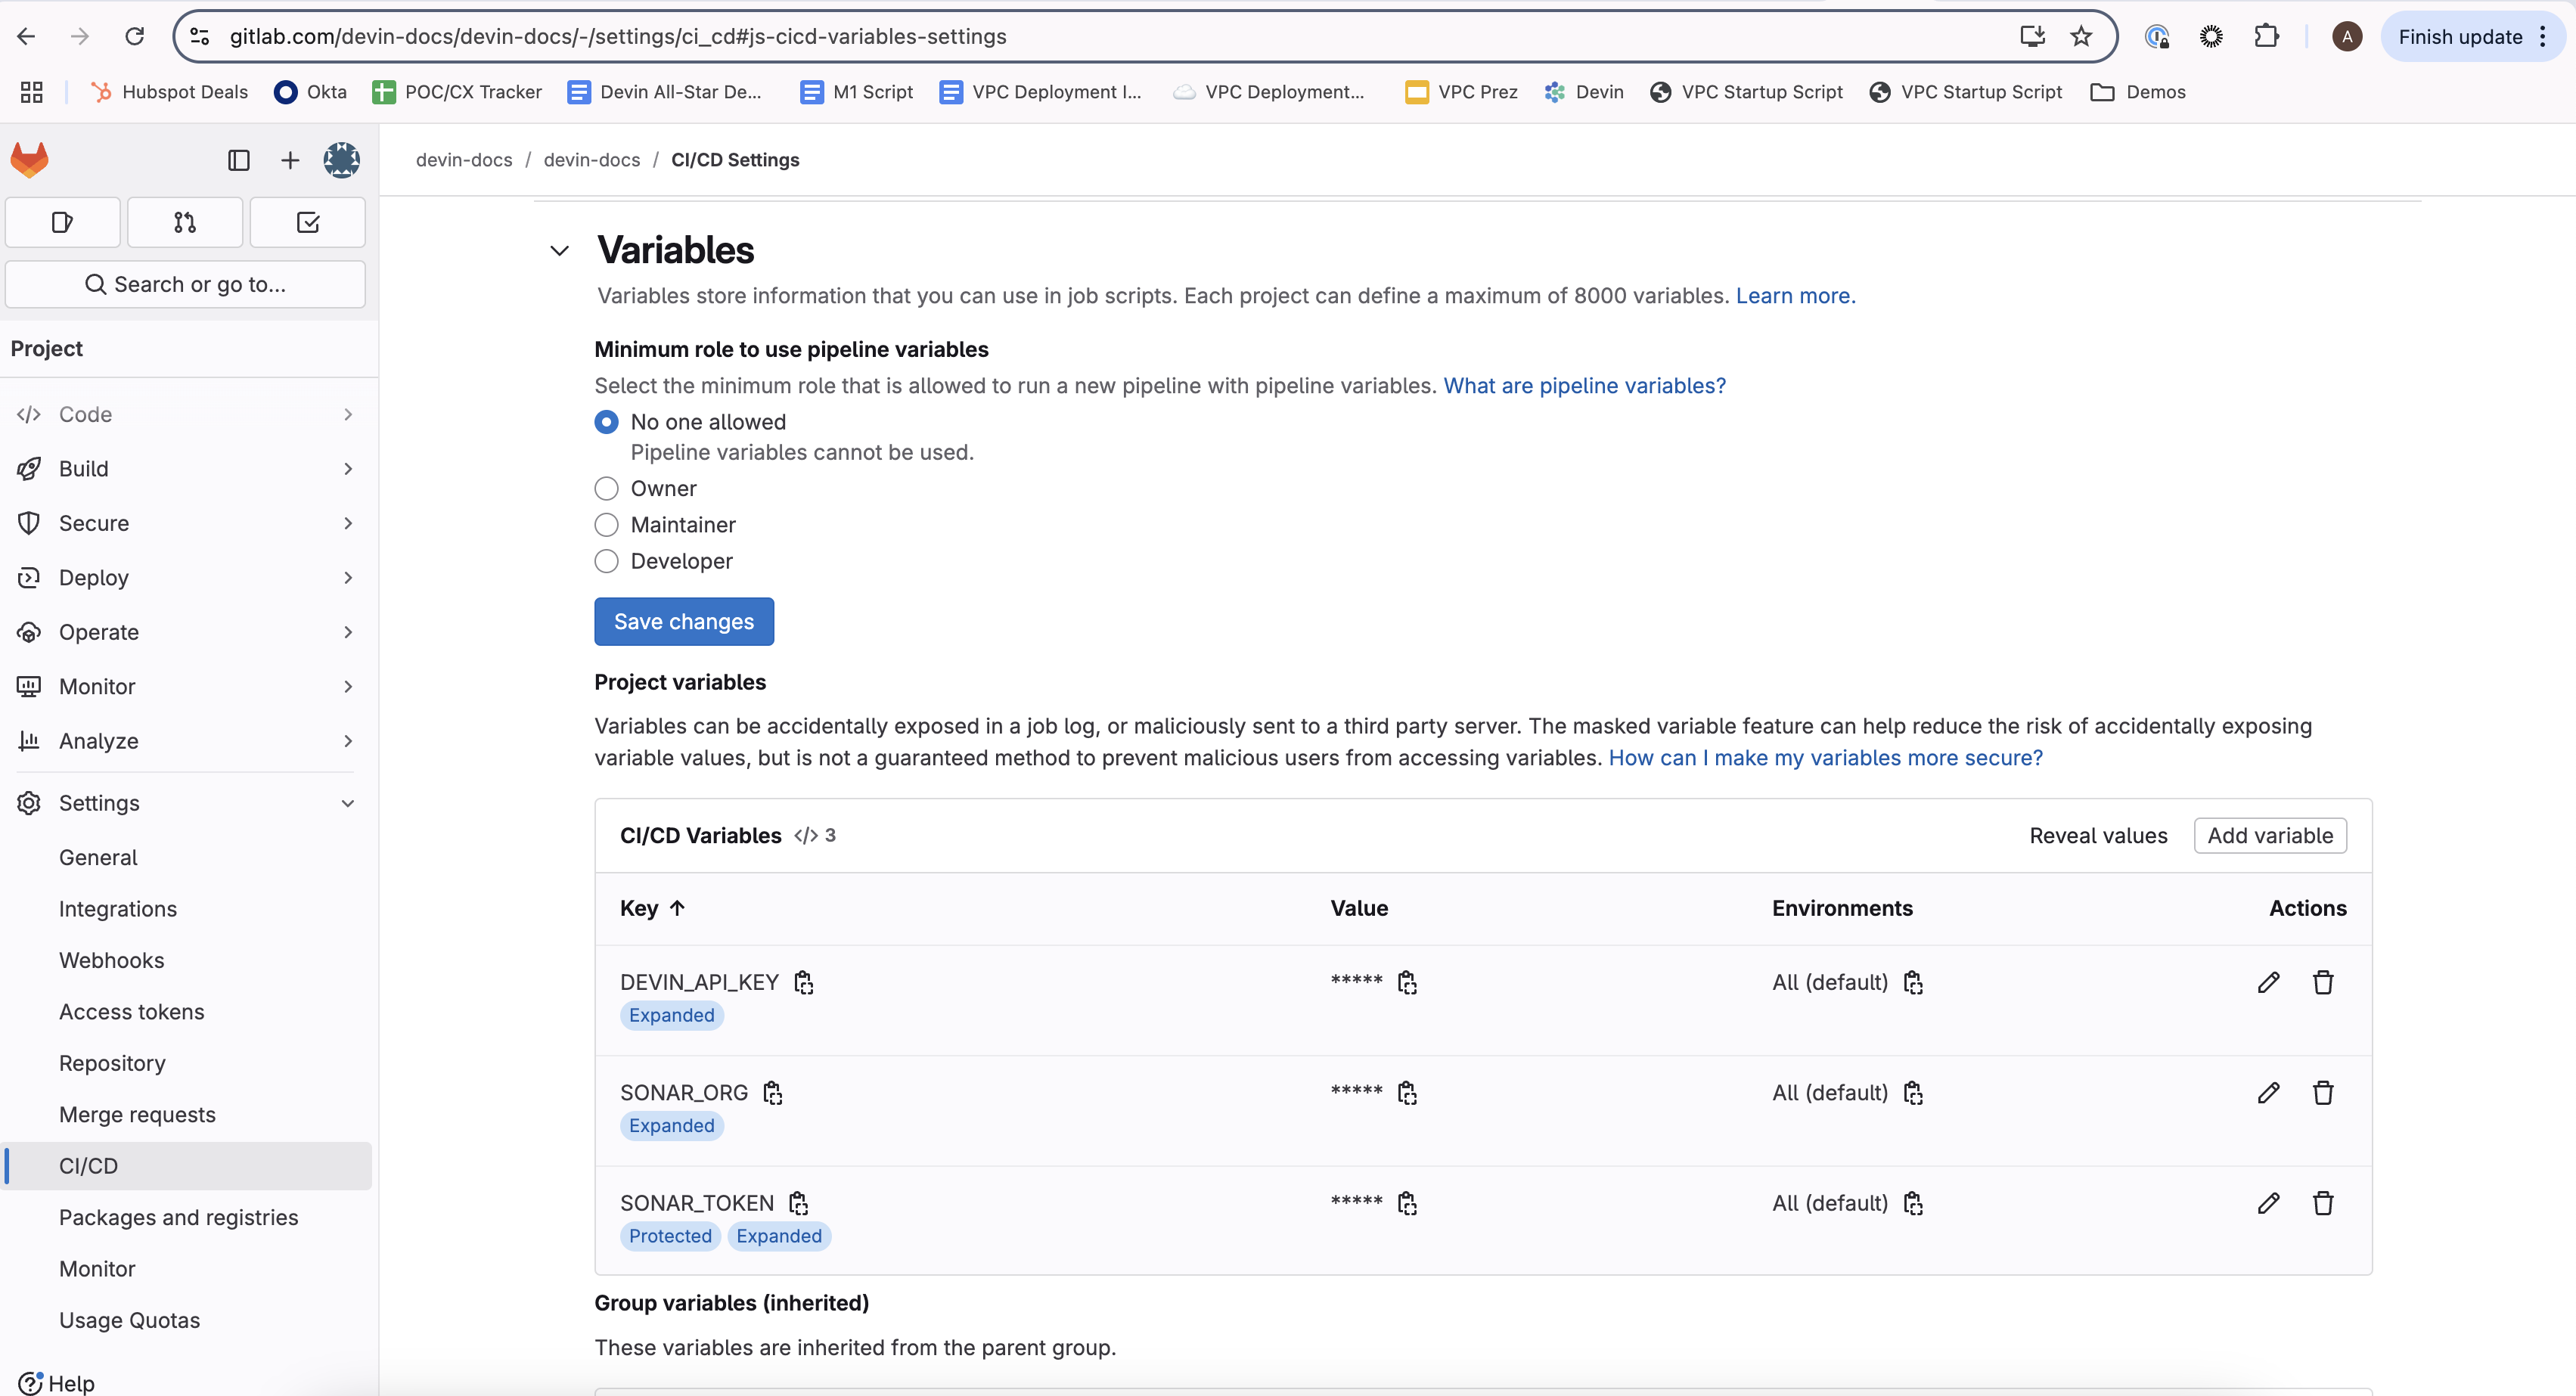
- GitLab-Umgebung zur Speicherung der erforderlichen Secrets konfigurieren:
- Richten Sie die GitLab-Umgebung so ein, dass die notwendigen Secrets wie Authentifizierungstoken und Konfigurationsschlüssel sicher gespeichert werden, um mit Devins API und anderen integrierten Tools zu interagieren.
- Die Integration testen
- Devin Sitzungen-Seite anzeigen
Dies setzt voraus, dass Sie eine lokale SonarCloud-Properties-Datei
sonar-project.properties haben, die Folgendes angibt:Das Skript verwendet die v3-API.
DEVIN_API_KEY ist der API-Schlüssel eines Service-Benutzers, und DEVIN_ORG_ID ist die ID der Organisation, in der die Sitzungen ausgeführt werden. Eine Sitzung, die ihre Aufgabe abgeschlossen hat, meldet status: "running" mit status_detail: "finished"; waiting_for_user, waiting_for_approval, suspended und error erfordern menschliches Eingreifen. Die vollständige Liste der Werte finden Sie unter Sitzung abrufen.