

权限规则
- 拒绝规则会完全阻止操作 (优先级最高)
- 询问规则始终会弹出提示,请求批准
- 允许规则会自动批准操作,不再提示
Read(**/*.pem)) 会匹配会话中的所有 workspace 目录,包括会话启动后添加的目录。
对于没有任何规则覆盖的操作,智能体请求确认的频率由模式决定。
响应权限请求
当智能体请求批准时,你可以通过请求卡片以几种方式进行响应:- 编辑命令 — 点击卡片中的命令,即可在批准前进行修改。借助魔杖操作,你可以用自然语言描述想要的修改,由快速模型重写命令,再交由你审查。
- 键盘快捷键 — 无需动用鼠标,即可批准、始终允许或拒绝请求。按钮和下拉菜单条目上会显示对应的快捷键提示。
- 会话级授权 — 你在会话中授予的批准会应用于该会话中的所有后续请求,因此对于你已授权的作用域,根智能体及其子 Agent 不会再次提示。
MCP 权限
默认情况下,Devin 本地智能体在调用任何 MCP 工具之前都会提示你进行批准。当智能体要调用某个 MCP 工具时,你可以选择仅允许该工具,或允许该 MCP 服务器上的所有工具,并可设置为仅对当前会话生效或永久生效。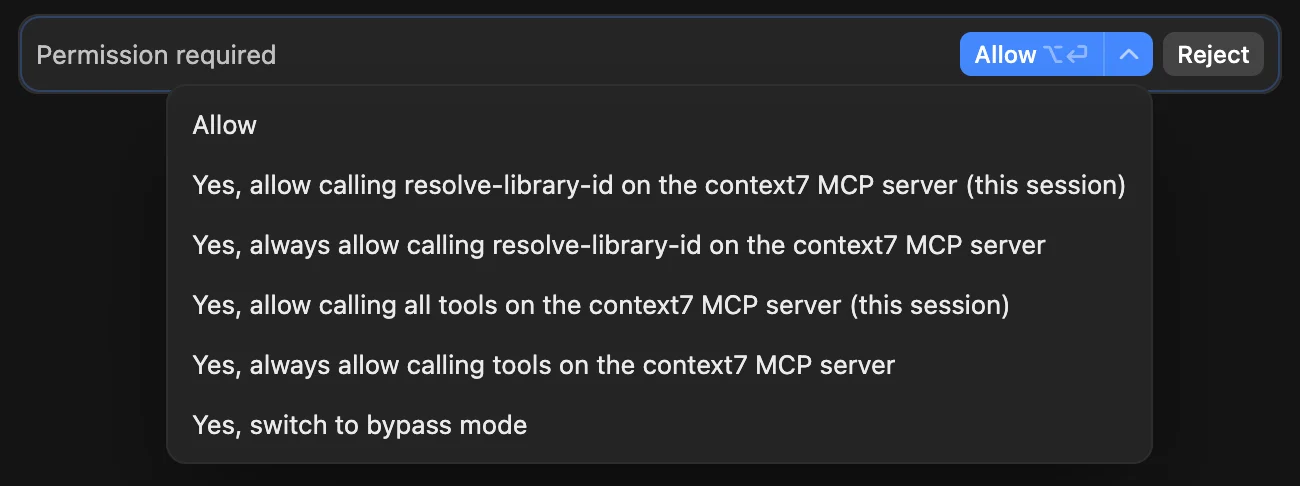
沙箱隔离
启用沙箱隔离后,沙盒会根据您的权限范围推导出可写路径,Read(...) 拒绝规则则会让在沙盒中运行的命令无法看到相应路径。